Daily WTF!

Daily WTF!

by Don Ramón
Season 1

Claude Code Leak - Unlock Enterprise Features, YOLO mode en meer Claude risico's

AI
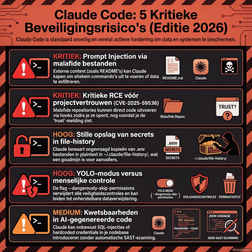
Deze podcast analyseert de dringende beveiligingsincidenten en kwetsbaarheden rondom autonome AI-codeerassistenten, met Anthropic’s Claude Code in het voorjaar van 2026 als centraal praktijkvoorbeeld. Het gesprek legt bloot hoe de jacht op maximale productiviteit heeft geleid tot fundamentele veiligheidsfouten in AI-architecturen. Het Broncode-lek en Supply Chain-aanvallen Op 31 maart 2026 lekte Anthropic per ongeluk de volledige broncode van Claude Code via een publiek NPM-pakket (versie 2.1.88). Een JavaScript .map-bestand van circa 60 MB gaf meer dan 513.000 regels originele TypeScript-code bloot, inclusief interne prompts, orkestratielogica en 44 verborgen feature flags. Cybercriminelen misbruikten dit lek direct door valse GitHub-repositories aan te maken met titels zoals Claude Code Leak - Unlock Enterprise Features. Ontwikkelaren die deze 'gehackte' versies downloadden, raakten besmet met: Vidar InfoStealer: Malware die opgeslagen wachtwoorden, sessietokens en browsergeschiedenis ontfutselt. GhostSocks: Software die het geïnfecteerde systeem omvormt tot een illegaal knooppunt in een proxynetwerk. Kritieke Kwetsbaarheden en Onveilige Lokale Opslag Onderzoeken van beveiligingsbedrijven (Checkpoint, Secure ISS, Mint MCP) brachten diepere lekken aan het licht die losstaan van de malware-lookalikes: CVE-2026-35022 (CVSS-score 9.3/10): Claude Code voerde via authentication helpers in settings.json automatisch scripts of systeemcommando's uit zodra een projectmap werd geopend, nog vóór enige waarschuwing of gebruikerstoestemming (Trust Dialogue). CVE-2026-21852: Maakte het mogelijk om via manipulatie van de base URL API-sleutels om te leiden naar externe servers van hackers. Lokale privacyfouten: Zoals ontdekt door een Reddit-gebruiker, maakte de AI ongemerkt onversleutelde back-ups van geopende bestanden in ~/.claude/file_history/. Hierdoor kwamen gevoelige .env-bestanden met API-sleutels (voor o.a. Firebase, OpenAI en Gemini) als platte tekst op de schijf te staan. Daarnaast voegde de tool de map .claude/ niet automatisch toe aan .gitignore, waardoor ontwikkelaars per ongeluk hun geheime AI-historie naar publieke GitHub-omgevingen pushten. Injections via YOLO-modus en MCP Het gevaar escalatort wanneer ontwikkelaars de zogeheten YOLO-modus inschakelen (--dangerously-skip-permissions) om bevestigings-pop-ups te omzeilen. In combinatie met het Model Context Protocol (MCP)—waarmee de AI verbinding maakt met externe bronnen zoals Slack, Notion of GitHub—ontstaat een hoog risico op indirecte prompt injection. Omdat Large Language Models (LLM's) geen strikt onderscheid maken tussen instructies en data (alle tekst bestaat uit tokens), kan een kwaadwillende een verborgen commando plaatsen op een externe pagina. Zodra de AI die pagina leest, voert deze het kwaadaardige bash-script direct uit met de rechten van de gebruiker. Verdediging en het Rollenmodel voor AI Om deze risico's te beheersen adviseert de podcast een defense in depth-strategie: Uitschakelen van YOLO-modus: Dwing expliciete menselijke goedkeuring af bij interactieve sessies. Onafhankelijke Hooks: Gebruik pre-tool en post-tool hooks die commando's op kwaadaardige patronen controleren vóór uitvoering. SAST-scanners: Controleer inkomende datastromen via MCP op verborgen injecties. Cloud Security Alliance Framework: Behandel de AI volgens een stapsgewijs carrièremodel (van "stagiair" zonder uitvoeringsrechten tot "senior"), waarbij rechten pas worden verleend na verificatie en beveiligingscontroles.

Stroomtekort: Bleekemolens Raceplanet Amsterdam stopt ermee na 30 jaar
AI
De beslissing van de familie Bleekemolen om de deuren van de iconische vestiging van Race Planet in Amsterdam na ruim dertig jaar definitief te sluiten per 1 november 2026, is een emotioneel maar weloverwogen besluit. Hoewel het familiebedrijf op dit moment financieel gezond is [1], zijn er verschillende operationele en logistieke redenen waarom de locatie op de lange termijn niet meer rendabel te exploiteren is. De belangrijkste redenen voor de sluiting zijn: 1. Onhoudbare stijging van de operationele kosten De kosten om de vestiging in Amsterdam te exploiteren zijn de afgelopen jaren drastisch gestegen. Dit betreft niet alleen de algemene overhead- en operationele kosten, maar ook de fors opgelopen personeels- en arbeidskosten. Deze stijgende lasten wegen zwaar op de exploitatie. 2. Grote hindernissen bij verduurzaming en stroomtekort Een van de grootste struikelblokken is de verduurzaming van het pand en de activiteiten. Race Planet wilde graag de overstap maken naar milieuvriendelijkere elektrische karts. Dit bleek op deze locatie echter technisch onmogelijk vanwege een ernstig gebrek aan elektrische capaciteit (stroomtekort) op het elektriciteitsnet. Hierdoor is een transitie naar een duurzame, elektrische kartbaan op deze plek onhaalbaar. 3. Beperkingen in onderhoud en uitbreiding Het ruim dertig jaar oude pand kampt met hoge, stijgende onderhoudskosten. Daarnaast loopt de locatie tegen fysieke grenzen aan; er zijn te veel restricties en hindernissen om de faciliteit verder uit te breiden of te moderniseren om aan de moderne standaarden te blijven voldoen. Wat komt er voor in de plaats? Na de sluiting op 1 november 2026 wordt het leisure-complex in Amsterdam Nieuw-West verkocht. Het pand zal worden getransformeerd en herontwikkeld tot gespecialiseerde, compacte kantoorunits. Deze herbestemming sluit aan bij een bredere trend in de Amsterdamse vastgoedmarkt, waarbij verouderde vrijetijds- en industriële locaties worden omgevormd tot kleinschalige werkruimtes om aan de grote vraag naar kantoor- en opslagruimte te voldoen. Gevolgen voor personeel en andere locaties Voor de circa 55 medewerkers die door de sluiting worden getroffen, wordt momenteel onderzocht hoe zij ondersteund kunnen worden, bijvoorbeeld door interne herplaatsing binnen de andere takken van de organisatie. De overige activiteiten van de Bleekemolens, waaronder de indoor kartbaan in Delft en de rijvaardigheidstrainingen en circuit-ervaringen op Circuit Zandvoort, blijven ongewijzigd bestaan.

Microsoft Entra & Overstap naar passkeys: definitieve einde van SMS-MFA

AI
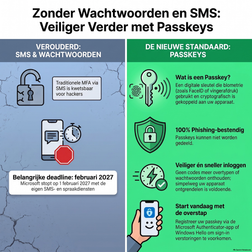
Microsoft stopt op 1 februari 2027 definitief met de ondersteuning van SMS- en spraakverificatie binnen Microsoft Entra. Deze overstap naar wachtwoordloze authenticatie via passkeys moet organisaties beschermen tegen geavanceerde cyberdreigingen. De Dreiging van SMS en de Werking van Passkeys Klassieke multi-factor authenticatie (zoals 6-cijferige SMS-codes) schiet tekort tegen Adversary-in-the-Middle (AiTM)-phishingaanvallen. Bij AiTM bouwen hackers een onzichtbare proxy tussen de gebruiker en de echte server. Ze onderscheppen de inloggegevens en SMS-code live en stelen het toegewezen sessietoken (token theft). Passkeys (gebaseerd op WebAuthn) elimineren dit risico via Origin Binding: Cryptografisch sleutelpaar: Het apparaat genereert lokaal een publieke en een private sleutel. De private sleutel verlaat het apparaat nooit. Geen gedeelde geheimen: In plaats van codes over het netwerk te sturen, lost het apparaat lokaal een cryptografische puzzel van de server op. Domeinverificatie: De browser controleert onder de motorkap het exacte webadres. Bij een valse URL of nep-domein weigert het systeem de private sleutel te gebruiken. Twee Typen Passkeys & Hardware Attestatie Om een balans te vinden tussen veiligheid en gebruiksgemak worden twee varianten onderscheiden: Gesynchroniseerde Passkeys (NIST AAL2): Geschikt voor de meeste werknemers. Sleutels worden versleuteld gesynchroniseerd via bijvoorbeeld iCloud Keychain of Google Password Manager voor gebruik op meerdere apparaten. Apparaatgebonden Passkeys (NIST AAL3): Verplicht voor IT-beheerders met verregaande rechten. Sleutels zitten verankerd in een fysieke hardwarechip (zoals een YubiKey of Windows Hello) en kunnen niet geëxporteerd worden. Via Hardware Attestatie stuurt een fysieke sleutel bij registratie een onvervalsbare digitale verklaring mee. Hiermee kan Microsoft Entra afdwingen dat specifieke rollen uitsluitend goedgekeurde hardware gebruiken. Onboarding en Herstel (Bootstrapping Paradox) Het instellen van een eerste passkey of het herstellen van toegang na een verloren toestel veroorzaakt een kip-en-ei-probleem: inloggen vereist een passkey, maar die is er (nog) niet. Microsoft gebruikt hiervoor de Temporary Access Pass (TAP): een eenmalige, tijdgebonden en extreem sterke toegangscode. Drie herstelstrategieën binnen organisaties: Self-Service Account Recovery (SSAR): De gebruiker scant de NFC-chip van een overheidspaspoort en maakt een selfie. AI-gezichtsherkenning (Azure AI Vision / Face Check) verifieert de identiteit en geeft een TAP uit. Gedelegeerd Herstel (My Staff): Een leidinggevende verifieert de medewerker fysiek op kantoor en genereert direct een TAP via een beveiligd beheerdersportaal. Zelfbedieningskiosk / Tweede Toestel: Inloggen via een bestaand vertrouwd apparaat (zoals een laptop met Windows Hello) om via het intranet een nieuwe passkey of QR-code voor een nieuw toestel aan te maken. Uitroltijdlijn 1 september 2026: Microsoft start de automatische uitrol. Gebruikers die nog op SMS/voice vertrouwen, worden via dwingende herinneringen (nudges) geleid naar het instellen van een passkey. 1 februari 2027: Volledige stopzetting van SMS- en spraakverificatie door Microsoft. De grootste uitdaging bij deze transitie is niet de cryptografische technologie, maar de menselijke factor: het veranderen van ingesleten gewoonten op de werkvloer.

De waarheid achter supermarkt-koopzegels

AI
1. Rendement versus Realiteit Marketingtruc: Supermarkten adverteren met hoge 'rendementen' (Plus 50%, Albert Heijn 6%, Jumbo/Coop 4%). Dit is echter geen echt beleggingsrendement, maar een uitgestelde korting op verplichte consumptie. Echte korting op de kassabon: Bij Plus vereist €2 winst een besteding van €200 aan boodschappen en €4 aan zegels. Dit komt neer op slechts 1% effectieve korting op de kassabon. Bij Albert Heijn is de effectieve korting 0,61%. 2. Hervorming Albert Heijn (7 september 2026) Halvering spaarsnelheid: Vanaf 7 september 2026 krijgt de consument nog maar 1 zegel per €2 aan boodschappen (in plaats van 1 zegel per €1). Gehalveerde opbrengst: Een gezin met €100 weekbudget spaart per jaar geen 10 volle boekjes (€30 winst) meer, maar 5 boekjes (€15 winst). Minder waarde voor Premium: Voor AH Premium-abonnees (€17,99/jaar) halveert de spaarsnelheid eveneens. Wie Premium enkel voor koopzegels gebruikt, maakt onder de streep verlies (€15 extra opbrengst tegenover €17,99 abonnementskosten). 3. Wiskundig Rendement op Uitstaand Kapitaal Geleidelijke inleg: Omdat het spaargeld stapsgewijs wordt opgebouwd (het 'parkeergarage-effect'), ligt het financiële rendement op het gemiddeld uitstaand kapitaal hoger dan het nominale percentage (ca. 12,24%). Superieur aan banksparen: Op korte termijn verslaan koopzegels reguliere spaarrekeningen, mits het geld betreft dat toch al aan boodschappen wordt uitgegeven. 4. Risico's en Beperkingen Geen schaalbaarheid: Om een spaarbuffer van €8.100 te laten renderen via koopzegels, zou een consument voor ruim €81.000 aan boodschappen moeten doen. Geen depositogarantie: Het tegoed valt niet onder het depositogarantiestelsel. Bij faillissement van de supermarkt is het geld kwijt. Privacy en overdraagbaarheid: Digitale zegels verzamelen consumentendata en zijn gekoppeld aan een persoonlijke bonuskaart, wat overdracht (bijv. bij overlijden) bemoeilijkt. Gedragsbeïnvloeding: Het voordeel vervalt als men door de zegels bij een duurdere keten koopt in plaats van een discounter. 5. Strategieën voor Maximaal Resultaat Direct uitbetalen: Verzilver volle boekjes onmiddellijk. Laten staan op een vol boekje levert 0% extra rendement op en verlaagt de efficiëntie. 'Revolving Fund'-methode: Zonder het startkapitaal voor één vol boekje (€49) eenmalig af. Hergebruik dit bedrag na uitbetaling steeds opnieuw om nieuwe zegels te kopen. Dit beschermt de wekelijkse cashflow en isoleert de winst.

Agentic AI: Control Plane as a tool

AI
Deze podcast behandelt het architectonische fundament van moderne digitale systemen: de scheiding tussen het Control Plane (het sturende brein) en het Data Plane (de uitvoerende spieren), aangevuld met het Management Plane (de observatielaag voor beheerders). Fundamenten van de Architectuur Data Plane: Verplaatst datapakketjes op basis van vooraf ingestelde regels. Storingen zijn direct en luidruchtig zichtbaar (zoals een 404-fout of wegvallende videocall). Control Plane: Berekent routes, regelt bevoegdheden en voert CRUD-operaties uit. Fouten zijn vaak sluipend; als het brein uitvalt, blijft het Data Plane op oude regels doordraaien (statische stabiliteit). Management Plane: Biedt inzicht en configuratiemogelijkheden voor de beheerder. Valt dit uit, dan werkt het systeem door, maar is de beheerder 'blind'. CAP-theorema: Het Data Plane kiest voor beschikbaarheid (blijven draaien met eventueel verouderde data), terwijl het Control Plane kiest voor consistentie (de absolute waarheid). API's, SaaS en Schaalbaarheid In SaaS-omgevingen beheert het Control Plane de huurderscatalogus, betalingen en infrastructuur. Low-code oplossingen (zoals Power Platform) zijn geschikt om te starten, maar schieten op schaal tekort door rigide limieten, vendor lock-in en gebrekkige testbaarheid/CI-CD. Bij API-ontwerp bepaalt de gekozen stijl de druk op het Control Plane: REST: Biedt statische endpoints die eenvoudig te cashen zijn op het Data Plane. GraphQL: Biedt flexibiliteit aan clients, maar belast het Control Plane zwaar doordat elke unieke query live berekend moet worden. gRPC: Binaire, snelle communicatie tussen microservices. Beveiliging, Zero Trust en Blast Radius Ongeveer 80% van de netwerkincidenten wordt veroorzaakt door misconfiguraties in het Control Plane. Traditionele netwerksegmentatie (VLAN's/VRF's) biedt pseudo-multitenancy: data is gescheiden, maar huurders delen hetzelfde Control Plane, waardoor een DoS-aanval op het brein alle huurders treft. Om de blast radius (impactzone bij storingen) te verkleinen: Traditionele CNI (zoals Flannel): Maakt gebruik van een centrale controller; een storing legt de hele infrastructuur plat. eBPF-gebaseerde CNI (zoals Cilium): Handhaaft regels direct in de Linux-kernel per servernode, waardoor storingen lokaal (node-scoped) blijven. Zero Trust: Vervangt zwarte lijsten door strikte witte lijsten op basis van cryptografische identiteit. Toepassing op Agentic AI In autonome AI-systemen leidt het meegeven van alle tool-instructies in één prompt tot prompt bloat en cognitieve overbelasting. De voorgestelde oplossing is Control Plane as a Tool: De AI communiceert alleen zijn intentie naar een extern Control Plane. Onderdelen zoals een Intent Resolver, Input Validator en Routing Handler controleren bevoegdheden, budgetten en veiligheidsregels. Pas na validatie wordt de actie uitgevoerd door de onderliggende tool. Dit scheidt redenering van uitvoering en voorkomt dat een hallucinerende AI schadelijke acties uitvoert. Het gesprek sluit af met een filosofische paradox: wat gebeurt er wanneer AI-netwerken zo complex worden dat AI zijn eigen Control Plane moet gaan optimaliseren?

De Nieuwe Cyber-beveiligingswet (CBW) onder NIS2

AI
Europese NIS2-richtlijn in de praktijk De podcast bespreekt de ingrijpende gevolgen van de nieuwe Cyberbeveiligingswet (CBW), de Nederlandse implementatie van de Europese NIS2-richtlijn. Op 15 augustus 2026 treedt de proeftijd ten einde en is de wet definitief van kracht. Dit markeert het einde van het tijdperk van vrijblijvende cybersecurity-adviezen. Vanaf nu verankert de overheid keiharde veiligheidseisen, wat grote operationele en juridische consequenties heeft voor organisaties. 1. Wie valt eronder? De Olievlekwerking De wet maakt onderscheid tussen twee categorieën die onder direct toezicht staan: Essentiële entiteiten: Ziekenhuizen, het energienetwerk, telecomproviders en drinkwaterbedrijven. Belangrijke entiteiten: Maakindustrie, post- en koeriersdiensten, afvalverwerkers en de chemische sector. Hoewel de wet primair gericht is op organisaties met meer dan 50 medewerkers of minimaal €10 miljoen omzet, worden mkb'ers evengoed geraakt. Via ketenverantwoordelijkheid (supply chain security) worden grote leveranciers gedwongen strenge IT-beveiligingseisen op te leggen aan al hun onderaannemers. Voldoe je hier als klein bedrijf niet aan? Dan verlies je simpelweg je contracten. 2. De Zorgplicht (Artikel 21) Organisaties moeten voldoen aan strenge en aantoonbare technische, operationele en organisatorische maatregelen (Zero Trust principe). Een eenmalig ISO-certificaat afvinken volstaat niet meer. Verwacht wordt dat men structureel risico's analyseert, back-ups borgt (continuïteit), cryptografie en multi-factor authenticatie inzet, en periodiek het netwerk laat testen op kwetsbaarheden. Je moet bewijzen dat je aantoonbaar "in control" bent. 3. Loodzware Meldplicht Als het misgaat (bijvoorbeeld bij een hack of ransomware-aanval), geldt er een agressief tijdpad voor het melden van incidenten aan het nationale Cyber Security Incident Response Team (CSIRT): Binnen 24 uur: Een 'early warning' afgeven. Binnen 72 uur: Een eerste formele inschatting van de impact. Binnen 1 maand: Een volledig gedetailleerd eindraverslag inclusief lessons learned. Zelfs "bijna-incidenten" of pogingen daartoe moeten verplicht worden gerapporteerd. 4. Sancties en Persoonlijke Bestuurdersaansprakelijkheid (Art. 34 & 20) De financiële risico's zijn gigantisch. Voor essentiële entiteiten lopen boetes op tot €10 miljoen of 2% van de wereldwijde omzet (voor belangrijke entiteiten: €7 miljoen of 1,4%). Daarnaast snijdt Artikel 20 direct in de bestuurskamer. Bestuurders zijn verplicht zichzelf periodiek te scholen in cybersecurity. Bij grove nalatigheid kunnen directieleden persoonlijk aansprakelijk worden gesteld en kan hen zelfs een tijdelijk bestuursverbod worden opgelegd. Cybersecurity kan niet meer gedelegeerd worden naar een anonieme IT-afdeling; de verantwoordelijkheid ligt letterlijk bij de directie. 5. De Paradox: Een Gouden Gids voor Hackers De podcast onthult tot slot een groot bijkomend risico van deze wetgeving: door het centraliseren van alle meldplicht-data ontstaat er een database waarin elke digitale zwakte en kwetsbaarheid van de Europese infrastructuur staat gedocumenteerd. Hoewel de bedoeling goed is (centraal overzicht en snellere hulp), creëert de EU hiermee onbedoeld de ultieme schatkist voor vijandelijke statelijke actoren en cybercriminelen. Wie toegang krijgt tot dit "centrale inlichtingennetwerk", heeft de complete blauwdruk van Europa's digitale zwakke plekken in handen.

Europese verkeershandhaving en boete-infrastructuur

AI
De Europese verkeershandhaving heeft een ingrijpende digitaliseringsslag doorgemaakt. Het idee van ongestraft te hard rijden in het buitenland is definitief verleden tijd door geautomatiseerde Europese samenwerking, geavanceerde cameranetwerken en strengere wetgeving. Geautomatiseerde grensoverschrijdende handhaving CBE-richtlijn (oktober 2025): Een aangescherpte EU-rijbewijsrichtlijn maakt de grensoverschrijdende inning van verkeersboetes geautomatiseerd en razendsnel. Privacy & Systeem: Om te voldoen aan de AVG/GDPR is er geen centrale Europese database gebouwd. Het systeem maakt gebruik van een doorontwikkeling van het EUCARIS-netwerk. Bij een overtreding verstuurt een flitspaal direct een versleuteld verzoek naar de nationale instantie (zoals de RDW in Nederland) om de adresgegevens van het kenteken op te vragen. Uitzonderingspositie van Britse kentekens Flitspalen: Door de Brexit vallen Britse kentekens buiten de geautomatiseerde gegevensuitwisseling. Onbemande flitspalen in EU-landen kunnen bij een flitsovertreding geen automatische gegevens uit het VK opvragen. Fysieke controle: De verkeersregels gelden onverkort voor Britse bestuurders. Bij een fysieke staandehouding door de politie volgt directe betaling (via pin/cash) op straffe van inbeslagneming van het voertuig. Infrastructuur en de 'Nederlandse aanpak' Cameradichtheid in Europa: Italië heeft veruit de meeste vaste camera's (>10.000), gevolgd door het Verenigd Koninkrijk (~8.000), Duitsland (~6.200) en Frankrijk (~4.000). Portugal telt er slechts 123. Explosieve groei in Nederland: Tussen 2025 en medio 2026 is het aantal cameralocaties in Nederland meer dan verdubbeld (van 650 naar 1.450). Dit past binnen een beleid van infrastructurele volgsamheid: door de hoge cameradichtheid wordt het voor bestuurders mentaal te vermoeiend om steeds te anticiperen op flitsers, waardoor men zich vanzelf aan de limiet houdt. Verschillen in strafmaten en rechtssystemen Duitsland: Relatief milde boetes voor lichte overtredingen (ca. €50 voor 15 km/h te hard). Spanje: Nultolerantiebeleid (vanaf 3 km/h overschrijding geldt direct een boete van €100). België: Boetes voor buitenlandse bestuurders kunnen ter plekke oplopen tot €934. Oostenrijk: In IG-L-milieuzones geldt te hard rijden als milieudelict, wat leidt tot hogere startboetes (vanaf €70). Verenigd Koninkrijk: Inkomensafhankelijke boetes die bij ernstige delicten kunnen oplopen tot 175% van het wekelijkse netto-inkomen. Frankrijk: Meer dan 50 km/h te hard rijden wordt gezien als misdrijf (direct rijverbod, inbeslagneming auto, boete tot €3.750 en tot 3 maanden gevangenisstraf). Waarschuwingsapparatuur en regelgeving Technologie: Apparaten zonder scherm (zoals de TomBye TomTom met enkel geluid en LED-indicatie) spelen in op het strenge verbod op schermafleiding achter het stuur. Lokale wetgeving: Duitsland verbiedt actieve waarschuwingssoftware en apps volledig (ook voor bijrijders). Frankrijk staat uitsluitend het aangeven van brede 'gevarenzones' toe (op snelwegen tot 4 km lang), zonder de exacte locatie van de flitspaal te tonen.

Bier na het sporten

AI
De mythe (2007) In 2007 publiceerde dr. Manuel Castillo Garzón (Universiteit van Granada) een studie waaruit zou blijken dat 1 liter bier na intensief sporten in de hitte even goed of beter rehydrateert dan water. De argumenten: koolzuur en kou stillen het dorstgevoel neurologisch, terwijl koolhydraten de energievoorraad aanvullen. Dit leidde wereldwijd tot de mythe dat bier een prima sportdrank is. De Cruciale Weeffout Proefpersonen in het onderzoek van Garzón mochten na hun liter bier onbeperkt water drinken. Het fysiologische herstel werd veroorzaakt door het extra water, niet door het bier. Fysiologie: Waarom alcohol uitdroogt Normale situatie: Bij zweten stijgt de zoutconcentratie in het bloed. Het brein geeft het hormoon AVP (arginine-vasopressine) af, dat de nieren opdraagt om de urineproductie te stoppen en vocht vast te houden. Effect van alcohol: Ethanol uit bier blokkeert de afgifte van AVP in de hersenen. De nieren krijgen geen signaal meer om vocht te sparen en blijven urine produceren. Je plast het ingenomen vocht direct weer uit terwijl je bloed snakt naar water. Wetenschappelijk Bewijs (Wageningen & Costa Rica) Strenge crossover-studies legden het effect van bier bloot: Wageningen (2016): Bij een vochtvervanging van 100% hield isotone sportdrank 42% vocht vast, water en alcoholvrij bier 34–36%, maar 5% bier slechts 21%. Bijna 80% van het bier werd binnen 5 uur uitgeplast. Costa Rica: Na zware uitdroging leidde een pilsje (4,6%) tot een bloedalcoholspiegel (BAC) van gemiddeld 0,85 g/L (met pieken tot 1,21 g/L). Doordat er minder vocht in de bloedbaan zat, kwam de alcohol vele malen harder aan. De reactietijd vertraagde en de balans bleef tot 90 minuten ernstig verstoord. Het Echte Alternatief: Alcoholvrij Bier (0.0%) Gelijk aan water: Alcoholvrij bier (0,0% tot 0,5%) blokkeert AVP niet, waardoor de nieren het vocht normaal vasthouden. Voordelen: Het levert lichte koolhydraten voor de energievoorraad en geeft via de prik en kou een mentale beloning aan de hersenen. Dé gouden combinatie: Omdat alcoholvrij bier weinig natrium (zout) bevat vergeleken met echte sportdranken, is de ideale herstelstrategie voor recreatieve sporters: alcoholvrij bier combineren met een zoute snack (zoals zoute pinda's of chips) om zowel vocht, koolhydraten als zouten aan te vullen.

Pegasus Spyware: werking, opsporing en bescherming
AI
Deze podcast behandelt de dreiging van Pegasus-spyware, een door de Israëlische NSO Group ontwikkeld cyberwapen dat wordt ingezet tegen journalisten, activisten en staatshoofden. Waar traditionele malware actie van de gebruiker vereist (zoals het klikken op een foute link), stelt Pegasus statelijke actoren in staat om smartphones volledig onzichtbaar over te nemen. ⚡ Werking & Kenmerken Zero-click exploits: Besmetting vindt geruisloos plaats via automatische achtergrondprocessen van het besturingssysteem (zoals bij het verwerken van een preview in iMessage of WhatsApp). De gebruiker hoeft nergens op te klikken en krijgt geen notificaties. Encryptie omzeilen: Apps zoals Signal en WhatsApp gebruiken end-to-end encryptie, maar Pegasus leest data direct af van het scherm of toetsenbord voordat versleuteling plaatsvindt. Diepe controle: De spyware verkrijgt volledige root-toegang (of jailbreak), waarmee camera’s, microfoons, berichten en GPS-locaties ongemerkt worden uitgelezen. Zelfvernietiging: Bij detectie door forensische analyse-instrumenten of bij het wegvallen van de verbinding met de server, wist de software zichzelf om sporen te vernietigen. 🔍 Digitale Sporen Ondanks de geavanceerde camouflage ontdekten onderzoekers van Amnesty International en Citizen Lab cruciale digitale "kruimels": Favicon-database: De browsergeschiedenis werd door Pegasus gewist, maar de verborgen database met mini-icoontjes (favicons) bevatte sporen van schadelijke domeinnamen. Het BH-proces: In het dataverbruik werd een afwijkend proces genaamd Bridgehead (BH) gevonden—de initiële module die het systeem binnendringt. Systeemingrepen: Pegasus blokkeert automatische updates en deactiveert de deep sleep-modus van de processor om continu actief te blijven. 🛡️ Wat te doen bij infectie & preventie? Bij infectie – Niet herstellen: Zet het toestel niet terug naar fabrieksinstellingen; dit vernietigt het forensisch bewijs. Direct isoleren: Schakel wifi en bluetooth uit, verwijder de simkaart en bewaar het toestel in een stralingsvrij (Faraday) hoesje. Zoek hulp bij organisaties zoals Access Now. Preventie – De dagelijkse herstart: Start je telefoon elke dag opnieuw op. Pegasus nestelt zich vaak in het tijdelijke werkgeheugen (RAM) en verdwijnt bij een reboot. Dit dwingt de aanvaller om telkens een duur zero-click lek (geschat op $2,5 miljoen) opnieuw in te zetten. Europese regelgeving: De European Media Freedom Act (EMFA) stelt inmiddels strikte grenzen aan de inzet van spyware tegen journalisten op Europees niveau.

2026: Schaakspel met Pegasus, Ceuta en TikTok

AI
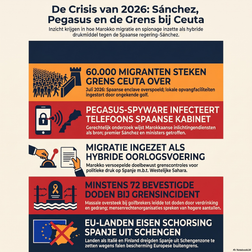
De podcast ontleedt hoe een schijnbaar spontane humanitaire migratiecrisis in de Spaanse enclave Ceuta in werkelijkheid het resultaat is van een geopolitiek schaakspel. Wat aan de oppervlakte een vluchtelingencrisis lijkt, blijkt een combinatie van hybride oorlogsvoering, digitale spionage en diplomatieke chantage tussen Spanje en Marokko. 1. De Humanitaire Crisis in Ceuta Omvang: Ongeveer 60.000 mensen probeerden in korte tijd de grens met Ceuta over te steken, onder meer door om de golfbrekers heen te zwemmen. Slachtoffers: Er zijn minstens 110 doden gevallen door verdrinking of paniek bij de hekken. Overbelasting: De opvangcentra voor alleenstaande minderjarigen draaiden op 2400% van hun capaciteit (24 kinderen per beschikbaar bed), waardoor duizenden mensen op straat en op rotondes moesten slapen. Europese reactie: 22 regeringsleiders (onder wie uit Italië, Denemarken en Finland) eisten dat Spanje tijdelijk uit de Schengenzone wordt gezet vanwege het gebrekkige grensbeheer. 2. Grijze Geopolitiek: Migratie als Hybride Wapen Gecoördineerde passiviteit: De Marokkaanse politie liet migranten bewust langs controleposten lopen die normaal streng bewaakt worden. Desinformatie op TikTok: Er werden viraal gegane filmpjes verspreid die valselijk beweerden dat de grenzen wijd openstonden (onder meer met de absurde claim dat Cristiano Ronaldo een gratis wedstrijd zou spelen). Druk middel: Marokko gebruikt migratiestromen als een "kraan" die open of dicht wordt gedraaid om diplomatieke druk op Spanje uit te oefenen. 3. De Pegasus-Cyber-Spionage & het Pivot-Moment Het geschilpunt: De spanningen draaien om de Westelijke Sahara, een gebied dat door Marokko wordt opgeëist, terwijl het Polisario-front (gesteund door Algerije) strijdt voor onafhankelijkheid. De Pegasus-hack: In mei/juni 2021 werden de telefoons van de Spaanse premier Pedro Sánchez en zijn ministers gehackt met Pegasus-spyware (een zero-click exploit ontwikkeld door NSO Group). Spionage via het binnenhof: Frans en Spaans justitieel onderzoek wees uit dat de digitale vingerafdrukken rechtstreeks naar de Marokkaanse inlichtingendienst (DGST) leidden. Marokko kon live meeluisteren met de Spaanse ministerraad. De escalatie in 2021: Nadat Spanje in het geheim Polisario-leider Brahim Ghali medische zorg verleende, zette Marokko in mei 2021 de grens open (9.000 migranten) én voerde de spionage op. De Spaanse capitulatie: Onder druk van deze dubbele chantage gooide Sánchez in 2022 het Spaanse beleid om en steunde hij plotseling het Marokkaanse autonomieplan voor de Westelijke Sahara. 4. De Escalatie in 2026 & Internationale Reacties Nieuwe strafexpeditie: Toen Sánchez in juli 2026 Algerije bezocht om de banden te herstellen, zag Marokko dit als verraad en zette het opnieuw de migratiekraan open (60.000 migranten). Internationale uitval:Argentinië: President Javier Milei deelde beelden van Ceuta als "bewijs van het instortende Europese socialisme". Israël: VN-ambassadeur Danny Danon en minister Ben-Gvir hekelden de Spaanse kritiek op Israël en wezen op Spanje's eigen "koloniale enclaves" in Afrika (Ceuta en Melilla). Polisario-front: Veroordeelde de inzet van menselijke levens als geopolitiek kanonnenvoer.
15 of 35