Stagione 1
Vakantie door de eeuwen heen
Deze podcast schetst de historische ontwikkeling van het reizen, van de gevaarlijke pelgrimstochten in de middeleeuwen tot het hedendaagse vakantieplezier. Terwijl recreatief reizen vroeger enkel was weggelegd voor de rijke elite, zorgden de industriële revolutie, betere transportmiddelen en de invoering van betaald verlof voor een enorme democratisering. Vanaf de jaren zestig leidde deze toegenomen welvaart tot de opkomst van het massatoerisme, waarbij de auto en het vliegtuig verre bestemmingen bereikbaar maakten. Vandaag de dag kampen populaire steden en natuurgebieden echter met de keerzijde hiervan, zoals milieuvervuiling en woningnoodvoor lokale bewoners. Om deze overlast te beperken, wordt er steeds vaker gezocht naar duurzame oplossingen zoals ecotoerisme en een betere spreiding van bezoekers. De podcast benadrukt hiermee de noodzaak voor een bewuster evenwicht tussen economische winst en het behoud van leefbaarheid en natuur.
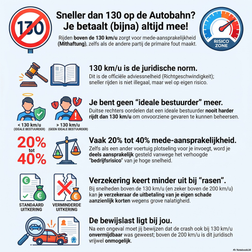
Om met een veel lagere productiecapaciteit van 180.000 auto's weer structureel winstgevend te worden, gooit CEO Michael Leiters het roer radicaal om. Porsche stapt af van de jacht op verkoopvolumes en focust in plaats daarvan op het fors verkleinen van de kostenstructuur en het verhogen van de winst per auto. Dit herstructureringsplan rust op de volgende pijlers: 1. Modellen worden duurder en luxer Nu het elektrische avontuur de winstmarges heeft doen verdampen, moet het merk simpelweg meer gaan verdienen aan de auto's die het wél verkoopt. Modellen zullen in de toekomst duurder in de markt gezet worden. Om klanten in het hoogste – en meest winstgevende – segment aan te trekken, breidt Porsche de bovenkant van zijn gamma uit met onder meer een nieuwe zevenzits SUV die nog boven de Cayenne gepositioneerd wordt. Daarnaast wordt er overwogen om een nieuwe hypercar op de markt te brengen. 2. Productaanbod afstemmen op de daadwerkelijke vraag (minder focus op puur elektrisch) Porsche luistert weer naar wat de klant wil, in plaats van geforceerd een volledig elektrische line-up door te drukken. Hybride- en verbrandingsmotoren blijven veel langer een belangrijk onderdeel van de strategie. Zo heeft Leiters een volledig elektrische versie van de iconische 911 resoluut uitgesloten. Ook krijgt de populaire Macan, waarvan de benzineversie nog altijd veel beter verkoopt dan de elektrische variant, in 2028 alsnog een nieuwe opvolger met een verbrandingsmotor. 3. Stoppen met peperdure zijprojecten Tussen 2021 en 2023 leefde bij Porsche het idee om een verticaal geïntegreerd technologie- en lifestylebedrijf te worden. Die illusie is inmiddels doorgeprikt. Om de gigantische kosten te drukken, sluit Porsche verlieslatende dochterondernemingen. De eigen accufabrikant Cellforce, softwareontwikkelaar Cetitec en de productie van e-bikes zijn stopgezet. Ook de aandelen in hypercar- en technologiemerken Bugatti en Rimac zijn verkocht. Porsche besefte dat het onmogelijk was om rendabel eigen batterijcellen te produceren zonder de schaalgrootte van miljoenen auto's. 4. Een compacter en efficiënter bedrijf De krimp van 9.000 banen is geen poging om productie naar goedkopere landen te verplaatsen, maar een bewuste keuze voor een fundamenteel kleinere organisatiestructuur. Het bedrijf moet compacter en efficiënter worden, met name in het management, de administratie en R&D. Deze massale krimp van ruim 20 procent van het personeelsbestand (richting 2035) zal naar verluidt vooral via natuurlijke afvloeiing gebeuren: medewerkers die vertrekken, worden simpelweg niet meer vervangen. Mithaftung, oftewel wat kunnen de gevolgen zijn van legaal hard rijden in Duitsland (> 130 kmh dus)
Deze podcast behandelt de juridische en financiële gevolgen van het overschrijden van de richtsnelheid van 130 km/u op de Duitse Autobahn. Hoewel hardrijden op onbegrensde trajecten technisch legaal is, oordeelt de rechtspraak dat bestuurders bij snelheden boven deze grens bijna altijd geconfronteerd worden met een deel van de aansprakelijkheid bij een ongeval. Verzekeraars kunnen bovendien hun uitbetalingen aanzienlijk verlagen of weigeren als extreem tempo wordt aangemerkt als grove nalatigheid. Juridisch gezien is het voor een "ideale bestuurder" vrijwel onmogelijk om te bewijzen dat een botsing bij zeer hoge snelheid onvermijdbaar was. Deze podcast waarschuwt dat roekeloos rijgedrag niet alleen de verzekeringsdekking in gevaar brengt, maar in extreme gevallen ook tot strafrechtelijke vervolging kan leiden.
MCP, standaard of beveiligingsrisico ?
Het Model Context Protocol (MCP) heeft zich in recordtempo gevestigd als de open standaard voor het verbinden van AI-modellen met externe databronnen, tools en systemen. In de industrie wordt het vaak de "USB-C voor AI-applicaties" genoemd. De adoptie is enorm: begin 2026 worden er 97 miljoen maandelijkse downloads geregistreerd en meldt 41% van de technische leiders dat ze het protocol al in productie gebruiken. Het beheer van MCP is inmiddels overgedragen aan de Linux Foundation, met actieve steun van techreuzen zoals OpenAI, Google, Microsoft en Salesforce. De Huidige Uitdagingen en Beveiligingsrisico's Ondanks de massale adoptie loopt de beveiliging ver achter. MCP-servers verplaatsen het aanvalsvlak van het AI-model naar alles wat de AI-agent via zijn tools kan bereiken. Uit scans blijkt dat een groot deel van de publieke servers kwetsbaar is: Command Injectie en Code Executie: Bijna de helft (43%) van de geteste MCP-servers is kwetsbaar voor command injection, waarbij aanvallers commando's op het host-systeem kunnen uitvoeren. Begin 2026 kwamen er in twee maanden tijd meer dan 30 ernstige CVE's aan het licht. Tool Poisoning en Prompt Injectie: Aanvallers kunnen verborgen instructies stoppen in tool-metadata of in documenten die de AI leest. Omdat LLM's deze output als 'vertrouwde instructies' behandelen, kan de agent volledig worden gemanipuleerd (Intent Flow Subversion). Cross-Tool Exfiltratie ("Capability Laundering"): Een berucht voorbeeld is de hack op de WhatsApp MCP-server. Een malafide "productiviteits"-tool kon de agent instrueren om ontsleutelde berichten uit de WhatsApp-tool op te halen en door te sturen. Omdat de agent na de ontsleuteling werkt, is de end-to-end encryptie hierbij nutteloos. Gebrek aan Authenticatie en "Shadow IT": Omdat het protocol standaard geen authenticatie vereist, draaien er veel ongecontroleerde "Shadow MCP-servers" met standaardwachtwoorden in bedrijfsnetwerken. Bovendien falen traditionele beveiligingsscanners vaak in het detecteren van deze nieuwe gevaren. De Toekomst van MCP: Volwassen Enterprise-Infrastructuur Ondanks deze "groeipijnen" is de toekomst van MCP veelbelovend. Het protocol maakt momenteel de transitie door naar volwassen enterprise-infrastructuur, waarbij een "governance-first" benadering de norm wordt.
Einde aan blind vertrouwen in Homebrew
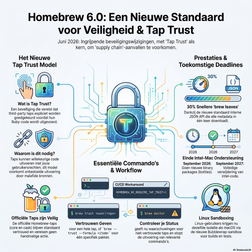
De introductie van "tap trust" in Homebrew 6.0.0 markeert een fundamentele verschuiving in het beveiligingsmodel van deze populaire macOS en Linux pakketbeheerder. In plaats van impliciet vertrouwen vereist Homebrew nu expliciete toestemming voordat het code uit third-party (onofficiële) taps evalueert of uitvoert. Officiële repositories, zoals homebrew/core en homebrew/cask, worden wel nog steeds standaard vertrouwd. De noodzaak van Tap Trust Homebrew-taps, formulae en casks zijn geen statische configuratiebestanden, maar actieve Ruby-scripts die instructies geven over het downloaden en installeren van software. Voor versie 6.0.0 voerde Homebrew deze code automatisch en zonder sandbox-beveiliging uit met de rechten van de gebruiker. Dit vormde een aanzienlijk "software supply chain" risico. Een gecompromitteerde of kwaadaardige third-party tap kon zo ongemerkt schadelijke code uitvoeren tijdens dagelijkse commando's of direct nadat een gebruiker de tap toevoegde. Het tap trust mechanisme minimaliseert dit risico, beperkt de impact van naamconflicten, en beschermt tegen onverwachte veranderingen in het eigendom van externe GitHub-repositories. Hoe het mechanisme werkt Het nieuwe systeem grijpt in bij de basis: Homebrew laadt standaard geen onvertrouwde externe bronnen meer in en stopt ook met het automatisch toevoegen ("auto-tapping") van dergelijke taps. De documentatie adviseert nadrukkelijk het "principle of least privilege" toe te passen: in plaats van een hele tap te vertrouwen, is het beter om uitsluitend de specifieke formule of cask te vertrouwen die nodig is. Specifiek vertrouwen: Dit gebeurt via commando's als brew trust --formula gebruiker/repo/formule of brew trust --cask gebruiker/repo/cask. Als je software installeert via de volledige naam (bijvoorbeeld brew install gebruiker/repo/formule), wordt ook uitsluitend dat specifieke item vertrouwd. Homebrew maakt bovendien een uitzondering op de handmatige bevestiging als de tapnaam de conventie homebrew- volgt, waarbij de software direct wordt geaccepteerd. Volledige tap vertrouwen: Met het commando brew trust gebruiker/repo accepteer je alle huidige en toekomstige code in de tap. Dit wordt vooral aangeraden voor privé-taps die je zelf of je organisatie beheert. Status en automatisering: De vertrouwensstatus kan worden gecontroleerd met commando's als brew trust, brew untrust of brew tap-info (die uitgebreid zijn met JSON-ondersteuning voor scripts). In een Brewfile kan het vertrouwen worden geautomatiseerd door trusted: true toe te voegen aan de tap definitie. Zakelijke beheertools, zoals Workbrew, kunnen taps zelfs centraal goedkeuren, zodat de eindgebruiker of ontwikkelaar zich hier geen zorgen over hoeft te maken. Gevolgen en problemen (CI/CD) De uitrol van tap trust had onmiddellijk aanzienlijke gevolgen voor Continuous Integration (CI) en ontwikkelworkflows. Omdat het systeemcontrolerende commando brew doctor voortaan een foutmelding geeft (non-zero exit) zodra er een onvertrouwde third-party tap op het systeem aanwezig is, faalden veel geautomatiseerde testpipelines direct na de update. Er is tijdelijk een escape-hatch beschikbaar via de omgevingsvariabele HOMEBREW_NO_REQUIRE_TAP_TRUST=1, waarmee je het controlemechanisme kunt uitschakelen. Homebrew waarschuwt echter stellig dat deze variabele in een volgende release wordt verwijderd, waardoor het updaten van scripts naar expliciet vertrouwen onvermijdelijk is.
De AI Bugpocalypse: Een nieuw tijdperk in cyberbeveiliging
De zogeheten "AI Bugpocalypse" veroorzaakt momenteel een ongekende golf van nieuw ontdekte softwarekwetsbaarheden. In slechts drie dagen tijd publiceerde het Linux-kernelproject 442 CVE's, die hoogstwaarschijnlijk aan het licht kwamen door de inzet van geavanceerde AI-modellen zoals Anthropic's Glasswing en OpenAI's Daybreak. Dit fenomeen blijft niet beperkt tot open-sourceprojecten: Microsoft patchte recentelijk 620 lekken in één week tijd, en Google dichtte 433 kwetsbaarheden in zijn Chrome-browser. Hoewel de meeste ontdekte bugs een lage ernstgraad hebben, levert de gigantische kwantiteit ervan enorme logistieke problemen op. Versnelde Patchcycli bij Techgiganten Om de explosieve toename van AI-gedreven ontdekkingen bij te benen, zijn grote softwarebedrijven genoodzaakt hun updatefrequenties drastisch te verhogen. Oracle is hierdoor overgeschakeld naar een maandelijkse patchcyclus, en Adobe brengt nu zelfs twee keer per maand beveiligingsupdates uit. Volgens Adobe's Chief Security Officer Aanchal Gupta is een publicatievenster van één keer per maand simpelweg niet meer snel genoeg om de aanvallers in dit AI-tijdperk voor te blijven. De Paradox: Meer Ontdekkingen, Minder Veiligheid Een verontrustend neveneffect is dat de toename in bugmeldingen het internet paradoxaal genoeg niet automatisch veiliger maakt. Expert Tom Uren benadrukt dat veel organisaties sowieso moeite hebben met het structureel en tijdig toepassen van beveiligingsupdates. Het resultaat is dat deze stortvloed aan lekken voornamelijk de blootstelling van bedrijven vergroot en kwaadwillenden van extra munitie voorziet. Manifest Cyber voorspelde daarnaast terecht dat de zero-day markt zal groeien, prijzen van exploits zullen dalen en de tijdlijnen voor uitbuiting verder zullen krimpen. Overbelasting van het Open-Source Ecosysteem Binnen de ontwikkelaarsgemeenschap zorgt de AI-bugpocalypse voor flinke irritatie. Linus Torvalds, oprichter van Linux, bekritiseerde de vele AI-gegenereerde rapportages streng. Hij noemde het sturen van vele duplicaten "zinloze rompslomp" en een tijdverspilling, waardoor de beveiligingslijst van Linux vrijwel onbeheerbaar is geworden. Terwijl een groot project zoals Linux deze stroom met moeite aankan, dreigen kleinere open-sourceprojecten volledig te worden overspoeld wegens een gebrek aan middelen en tijd. Om dit op te vangen, hebben AI-bedrijven zoals Anthropic en OpenAI financiële middelen toegezegd om het open-source ecosysteem te ondersteunen. Nieuwe Defensieve AI-Modellen Om zich te wapenen tegen deze ontwikkelingen, introduceren verdedigers nu hun eigen gespecialiseerde AI. Google lanceerde Gemini 3.5 Flash Cyber, een lichtgewicht model dat specifiek getraind is om softwarefouten op te sporen en te patchen in producten. Tegelijkertijd bracht Cisco het model Antares open-source uit, een efficiënt small language model (SLM) dat organisaties veilig lokaal kunnen draaien om kwetsbaarheden in hun codebase te lokaliseren zonder in te leveren op databeveiliging en compliance.
Frankrijk: Tesla FSD is een wespennest
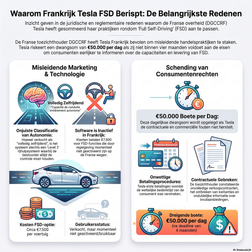
De Franse overheid heeft via de Directoraat-Generaal voor Mededinging, Consumentenzaken en Fraudebestrijding (DGCCRF) zware kritiek geuit op Tesla en harde maatregelen aangekondigd. Na een onderzoek van een jaar, dat werd gestart naar aanleiding van diverse consumentenklachten, heeft de Franse toezichthouder Tesla op 24 juni 2026 opgedragen om "misleidende handelspraktijken" met betrekking tot het "Full Self-Driving" (FSD) systeem onmiddellijk te staken. Als Tesla haar Franse bedrijfsvoering niet binnen vier maanden (uiterlijk oktober 2026) in overeenstemming brengt met de wet, riskeert de autofabrikant een dwangsom van 50.000 euro per dag. De afkeuring en de geëiste aanpassingen in Frankrijk rusten op een aantal belangrijke pijlers: 1. Misleidende Veiligheidsclaims en Naamgeving De ernstigste beschuldiging van de DGCCRF is dat Tesla de consument misleidt door de capaciteiten van haar autonome rijtechnologie zwaar te overdrijven. Tesla promoot het systeem in Frankrijk onder de naam "Capacité de conduite entièrement autonome" (Volledig autonoom rijden). Volgens de Franse autoriteiten voldoet het systeem echter in de verste verte niet aan de standaard die deze term impliceert. Volgens internationale maatstaven is FSD slechts geclassificeerd als een "Level 2" rijhulpsysteem. Dit houdt in dat het voertuig niet daadwerkelijk zelfstandig kan opereren; de bestuurder moet te allen tijde de volledige controle behouden en is altijd verantwoordelijk. De toezichthouder stelt dan ook dat de marketingtaal de feitelijke functionaliteit overschat en dat dit een duidelijke vorm van valse reclame is. 2. Verkoop van een Inactieve Functionaliteit Een ander fundamenteel probleem is de beschikbaarheid van het systeem. Tesla rekent Franse consumenten een bedrag van 7.500 euro voor de FSD-software, terwijl deze functie in Frankrijk momenteel helemaal niet actief is. Klanten betalen dus veel geld voor een geavanceerde software-optie die zij in de praktijk simpelweg niet kunnen gebruiken, mede door de aanhoudende regelgevende obstakels binnen Europa. 3. Ernstige Schending van Contractuele en Consumentenrechten Naast de valse beloften rondom de FSD-software, hekelt de Franse toezichthouder ook het bestel- en afleveringsproces van Tesla, waarin structureel consumentenrechten zouden worden geschonden. De DGCCRF constateerde onder meer de volgende overtredingen: Onvolledige contracten: Er is sprake van onvolledige verkoopcontracten bij de aanschaf van voertuigen. Illegale vooruitbetalingen: Tesla eiste betalingen voor voertuigen voordat de wettelijke herroepingstermijn van de klant was verstreken, wat met name gebeurde in gevallen waarin financiering werd gebruikt. Dit is in strijd met de consumentenwetgeving. Administratieve tekortkomingen: Het bedrijf verzuimde regelmatig om deugdelijke ontvangstbewijzen af te geven voor gedane deelbetalingen. Geen terugbetalingen: Tesla hield zich niet aan de wettelijke verplichtingen omtrent het verlenen van terugbetalingen aan klanten. Onduidelijkheid: Er werd structureel onduidelijke informatie verstrekt over levertijden en de exacte voorwaarden voor inruilaanbiedingen. Gevolgen en Context De Franse actie voegt zich bij een groeiende lijst van regelgevende uitdagingen voor Tesla in Europa. De klachten van consumenten over misleiding hebben bovendien geleid tot aparte juridische acties; zo is er momenteel een groep Franse Tesla-eigenaren die hun leasecontracten vroegtijdig probeert te ontbinden uit onvrede. Tesla staat nu voor de taak om voor oktober 2026 haar gehele verkoopproces en marketing in Frankrijk te herzien, op straffe van aanzienlijke financiële sancties.
80 jaar Molukkers in Nederland, van aankomst tot erkenning
Inzet in het KNIL en de weigering tot demobilisatie Molukse militairen vormden jarenlang een loyaal en essentieel onderdeel van het Nederlandse koloniale leger, het Koninklijk Nederlands-Indische Leger (KNIL),. Na de onafhankelijkheid van Indonesië in 1949 werd besloten het KNIL op te heffen,. De Molukse militairen weigerden de overstap te maken naar het nieuwe Indonesische leger of op Java te demobiliseren,. Zij vreesden voor hun veiligheid en bleven bovendien trouw aan de in april 1950 uitgeroepen onafhankelijke Republiek der Zuid-Molukken (RMS),,. Omdat demobilisatie op de Molukken of in Nederlands Nieuw-Guinea politiek en praktisch onmogelijk was, besloot de Nederlandse regering in 1951 om 12.500 Molukse militairen met hun gezinnen via een dienstbevel "tijdelijk" naar Nederland te brengen,,,,. Ontslag en isolatie (Jaren '50) Direct na aankomst in Nederland kregen de militairen collectief ontslag, wat betekende dat zij direct hun militaire status en inkomsten verloren,,. Dit werd door de Molukkers ervaren als een onverteerbaar verraad,,. Omdat men uitging van een spoedige terugkeer naar de Molukken, werd integratie in de Nederlandse samenleving actief tegengegaan,,. Zij mochten aanvankelijk niet werken en werden geïsoleerd gehuisvest in woonoorden, waaronder voormalige concentratiekampen zoals Vught en Westerbork (Woonoord Schattenberg),,,,. Overgang naar woonwijken en de arbeidsmarkt (Jaren '60) Toen eind jaren vijftig duidelijk werd dat een terugkeer een illusie was, paste de overheid haar beleid aan richting integratie,,. De woonoorden werden gesloten en de bewoners verhuisden naar tientallen nieuwgebouwde Molukse woonwijken, verspreid over Nederlandse gemeenten,,. Molukkers moesten nu zelf in hun onderhoud voorzien, maar vonden door hun taalachterstand en eerdere uitsluiting voornamelijk werk in laaggeschoolde beroepen of in de industrie,,. Radicalisering en geweld (Jaren '70) De aanhoudende slechte sociaaleconomische positie, de wrok over het ontslag en het besef dat Nederland de droom van een vrije RMS niet zou steunen, leidden in de jaren zeventig tot radicalisering bij de tweede generatie,,. Uit frustratie en wanhoop voerden Molukse jongeren gewelddadige acties uit, zoals de bezetting van de Indonesische ambassade in Wassenaar (1970),, en treinkapingen bij Wijster (1975) en De Punt in combinatie met een schoolgijzeling (1977),,. Proces van omdenken (Jaren '80 tot heden) Na de bloedige afloop van deze gijzelingsacties drong het besef door dat geweld de Molukse gemeenschap alleen maar schaadde,. De focus van de gemeenschap verschoof van de RMS-strijd naar emancipatie, beter onderwijs en een permanente toekomst in Nederland,,. De derde en vierde generatie is inmiddels grotendeels geassimileerd en verlaat steeds vaker de Molukse wijken voor studie en werk,. Desondanks blijft de verbondenheid met de Molukse cultuur en de sterke sociale cohesie in de overgebleven Molukse woonwijken nog altijd van groot belang.
Het woord kent zijn oorsprong in het Spaanse en Portugese woord negro en het Latijnse niger, wat 'zwart' betekent. Vanaf de zeventiende eeuw dook het in het Nederlands op, waarbij het door witte Europeanen al snel specifiek werd gebruikt voor tot slaaf gemaakte Zwarte Afrikanen. In de context van de trans-Atlantische slavenhandel diende de term vooral om Zwarte mensen te ontmenselijken en hen te reduceren tot inferieure wezens en handelswaar. Gedurende de negentiende eeuw bleef de term een diepe ondertoon van ongelijkheid houden, waarbij varianten als 'nikker' (soms gelinkt aan een waterduivel om kinderen bang te maken) een nog denigrerender lading kregen. In de negentiende en twintigste eeuw werd de term door witte Nederlanders veelvuldig en vaak zonder bewuste kwade bedoelingen als 'neutraal' beschouwd. Het dook overal op in schoolboeken, strips (zoals Kuifje) en alledaagse termen zoals "negerpopje" of "negermuziek", wat onbedoeld het koloniale gedachtegoed en schadelijke stereotypen in stand hield. Tegelijkertijd ontstond er na de afschaffing van de slavernij een tegengeluid. Mede onder invloed van de Afro-Amerikaanse emancipatiebeweging gingen progressieve Zwarte intellectuelen en activisten in de VS en Suriname (bijvoorbeeld bij de oprichting van de Neger-Politieke Partij in 1946) de term juist met trots dragen als een teken van zwart zelfbewustzijn. Rond de eeuwwisseling vond er in Nederland een definitieve maatschappelijke kentering plaats. Een cruciaal omslagpunt was de eis in 2001 om het woord uit de Dikke Van Dale te schrappen, onder dreiging van een boekverbranding op de Dam. Hoewel de actie niet doorging, besefte het grote publiek dat de term onlosmakelijk verbonden is met racisme, koloniale uitbuiting en intergenerationeel trauma. Woordenboeken pasten hun definities aan om te benadrukken dat het woord door velen als minachtend en beledigend wordt ervaren. Vandaag de dag is het voluit schrijven of uitspreken van de term een zwaar beladen maatschappelijk taboe, en wordt in plaats daarvan over "het n-woord" gesproken. Het gebruik ervan door witte mensen wordt algemeen afgeraden omdat het de pijnlijke ongelijkheid uit het verleden oproept. Binnen de Zwarte (hiphop)cultuur hebben jongeren en artiesten varianten van het woord (zoals nigga) echter 'teruggepakt' als een vorm van reclaiming. Voor hen fungeert het nu als een zwarte geuzennaam en een symbool van kracht en culturele solidariteit, al is dit positieve gebruik strikt voorbehouden aan de eigen gemeenschap. 
Paracas schedels, mythe of wetenschap ?
In 1927 en 1928 ontdekte de Peruaanse archeoloog Julio C. Tello honderden langwerpige schedels op het schiereiland Paracas, een woestijngebied aan de zuidkust van Peru. Deze zogenaamde Paracas-schedels zijn bijna 3000 jaar oud en behoren tot de Paracascultuur, die ruwweg van 800 v.Chr. tot 200 n.Chr. floreerde. De cultuur is fascinerend vanwege hun opmerkelijke schedelmodificaties en geavanceerde medische praktijken. Kunstmatige Schedelvervorming In precolumbiaanse Amerikaanse culturen werd het hoofd gezien als het centrum van het spirituele leven en als een "canvas" voor sociale expressie. De opvallende verlenging van de Paracas-schedels werd bereikt door kunstmatige en opzettelijke schedelvervorming. Vlak na de geboorte, wanneer de schedelbotten van een baby nog zacht en kneedbaar zijn, werd het hoofdje strak ingebonden met houten planken, katoenen kussentjes of bandages. Afhankelijk van de techniek en de hoek van de druk, resulteerde dit na verloop van jaren in een platte (tabulaire) of conische (annulaire) schedelvorm. Deze ingrijpende lichaamsmodificatie diende als een uiting van esthetiek, sociale status (zoals het aanduiden van de elite en nobelen) en diepgewortelde religieuze overtuigingen. Trepanatie (Schedelchirurgie) Naast de uiterlijke vervorming voerden de Paracas en andere oude Andes-culturen (zoals beschreven bij vondsten in het Titicacabekken) ook schedeloperaties uit, bekend als trepanatie. Chirurgen gebruikten hiervoor instrumenten van obsidiaan of metaal om door de schedel te schrapen, te snijden of te boren. Deze operaties werden voornamelijk uitgevoerd als medische behandeling, bijvoorbeeld om bloedingen en de druk op de hersenen te verlichten na ernstig hoofdletsel door geweld of ongevallen. Verrassend genoeg tonen veel van deze prehistorische schedels tekenen van botgenezing, wat wijst op een opmerkelijk hoog overlevingspercentage en grote medische vaardigheid. Mythes versus Wetenschap De ongewone vorm van de Paracas-schedels, gecombineerd met theorieën over een groter hersenvolume en het ontbreken van bepaalde schedelnaden, heeft door de jaren heen tot wilde speculaties geleid. In alternatieve theorieën en pseudowetenschap werd vaak gesuggereerd dat deze wezens behoorden tot een onbekende mensachtige soort, mythologische reuzen ("Nephilim") of zelfs buitenaardse wezens (aliens). Moderne wetenschappelijke studies hebben deze speculaties echter definitief ontkracht. Uit forensisch onderzoek, waaronder Raman-spectroscopie en DNA-analyse (STR) van weefsel- en haarmonsters van de Paracas-mummies, blijkt dat de genetische profielen en haarstructuren volledig overeenkomen met die van de moderne mens. Er is geen enkel bewijs voor buitenaards DNA of afwijkende hominiden; de schedels zijn uitsluitend het resultaat van menselijke culturele tradities. Vroege Bio-Art Deze oude praktijken kunnen met een moderne blik worden beschouwd als een vroege, culturele vorm van "Bio-Art". Lang voordat moderne wetenschap bestond, gebruikten inheemse volkeren de plasticiteit van het menselijk lichaam zelf als materiaal. Via de vervorming van het levende lichaam uitten zij hun identiteit, maatschappelijke positie en spirituele kosmologie in de fysieke werkelijkheid.