Season 1

Fuzzing binnen CI/CD-pijplines
In deze podcast biedt het inzetten van fuzzing binnen een CI/CD-pijplijn (Continuous Integration/Continuous Development) de volgende belangrijke voordelen: Veilige software-evolutie: Fuzzing binnen CI/CD-pijplijnen helpt om ervoor te zorgen dat code op een veilige en betrouwbare manier kan blijven evolueren, wat cruciaal is gezien het hoge tempo waarin moderne software tegenwoordig wordt aangepast. Het ontdekken van blinde vlekken in handmatige tests: Typisch voeren CI/CD-pijplijnen tests uit die door de ontwikkelaars zelf zijn geschreven om nieuwe wijzigingen te controleren. Door de toenemende complexiteit van software missen deze handmatige tests echter vaak verborgen uitzonderingssituaties (corner cases) die tot bugs of beveiligingsrisico's kunnen leiden. Fuzzing (zoals grey-box fuzzing) is een uitstekende methode om het handmatige testproces aan te vullen en deze dieper liggende fouten te vinden. Snelle feedback per commit: Fuzzing kan zo worden ingericht dat het in korte sessies (bijvoorbeeld 10 minuten) bij elke 'commit' draait. Onderzoek toont aan dat dit een zeer goede balans biedt tussen de wens van de ontwikkelaar voor snelle feedback en de algehele effectiviteit van de fuzzing-test. Gerichte focus op recent gewijzigde code: Binnen een CI/CD-pijplijn kan directed greybox fuzzing worden gebruikt, wat betekent dat de fuzzer zich specifiek richt op het testen van de nieuw toegevoegde of aangepaste delen van de code. Dit werkt bijzonder effectief als regressietest: de fuzzer geeft prioriteit aan de nieuwste codewijzigingen om er zeker van te zijn dat deze geen onverwachte nieuwe bugs introduceren. Q: https://take.quiz-maker.com/poll5807560x449bCbD8-168
Global impact of OpenAI's Patch the Planet and Anthropic's Project Glasswing
The global deployment of AI vulnerability programs like OpenAI's Patch the Planet and Anthropic's Project Glasswing is fundamentally transforming the workload, processes, and operational structures of IT organizations and open-source maintainers. The worldwide impact can be observed in several key areas: 1. An Overwhelming "Firehose" of Alerts Frontier AI models are drastically accelerating vulnerability discovery, generating a massive volume of security findings. As a result, IT teams and already-stretched software maintainers are finding themselves overwhelmed by the sheer number of bugs reported. Maintainers are forced to sift through this "firehose" of data to separate genuine vulnerabilities from plausible-sounding false positives, which threatens to bury them in unreviewed reports. 2. A Shift in the Security Bottleneck Historically, the primary challenge in cybersecurity was finding hidden vulnerabilities. Today, the bottleneck has shifted entirely to the remediation phase: verifying, triaging, and patching the discovered flaws. The need for scarce human cybersecurity expertise has not disappeared; rather, it has moved downstream to tasks like exploitability judgment, severity correction, patch safety verification, and coordinating disclosure. 3. The Urgent Need for New Governance Controls To prevent engineering teams from being paralyzed by unverified AI findings, IT leaders and CISOs must establish new governance frameworks. Experts recommend implementing a "Safety Relevance Layer". This structured framework requires every AI-generated bug report to pass through automated verification—such as dynamic proof-of-concept validation and strong false-positive filtering—before it ever reaches a human analyst. Without explicit guidance and threat modeling, AI models tend to default to rating everything as a critical severity, creating unnecessary panic. 4. Transitioning to Continuous Risk Assessment The unprecedented speed at which AI models operate is forcing enterprises to abandon traditional, periodic patching cycles. Instead, organizations must adopt a posture of continuous risk assessment and exposure reduction. Security teams can no longer rely solely on generic CVSS scores for prioritization; they must evolve to use context-aware prioritization that accounts for asset criticality, runtime exposure, and actual business impact. Software Bill of Materials (SBOM) and VEX programs must also transition from passive compliance documents into live, machine-readable data feeds to handle this new pace. 5. Built-in Mitigation by the Programs Recognizing the immense burden these AI tools place on the IT industry, initiatives like Patch the Planet are specifically designed to help ease the load. Instead of just dumping raw bug reports onto maintainers, the program pairs AI discovery with expert human review. Security engineers (such as those from Trail of Bits) filter out false positives and duplicates, reproduce the evidence, and ultimately deliver fully tested, ready-to-merge patches. The goal is to improve global shared infrastructure without overwhelming the people responsible for maintaining it. Q: https://take.quiz-maker.com/poll5807560x449bCbD8-168
Persona: AI Act en Biometrische verificatie
Deze podcast geeft een overzicht van de complexe juridische en ethische uitdagingen rondom biometrische identificatie binnen de Europese Unie. De teksten belichten de strikte eisen van de GDPR en de nieuwe verbodsbepalingen onder de EU AI Act, die schadelijke toepassingen zoals emotieherkenning op de werkplek aan banden leggen. Er wordt specifiek ingegaan op de maatschappelijke weerstand tegen verificatieplatforms zoals Persona, waarbij critici waarschuwen voor privacyschendingen en buitenproportionele surveillance. Daarnaast tonen de bronnen aan hoe nationale toezichthouders, zoals die in Noorwegen, streven naar nog strengere lokale verboden op biometrische bewaking. Gezamenlijk onderstrepen de documenten de noodzaak voor organisaties om transparantie, gegevensminimalisatie en expliciete toestemming prioriteit te geven. Deze informatie dient als een waarschuwing voor de groeiende kloof tussen technologische mogelijkheden en de bescherming van fundamentele rechten. Q: https://take.quiz-maker.com/poll5807560x449bCbD8-168
🆔 Database Primary Keys: UUID versus Auto-Increment Integers
Deze podcast biedt een gedetailleerde vergelijking tussen verschillende typen primaire sleutels in databasesystemen zoals PostgreSQL, Oracle en SQL Server. De kern van de discussie draait om de afweging tussen automatisch oplopende gehele getallen (BIGINT), die uitmuntend presteren door hun compactheid en volgordelijkheid, en universeel unieke identifiers (UUID). Hoewel traditionele UUIDv4-sleutels flexibel zijn voor gedistribueerde systemen, veroorzaken ze aanzienlijke prestatieproblemen en index-fragmentatie door hun willekeurige karakter. Als moderne oplossing wordt de UUIDv7 gepresenteerd, die tijdgebaseerde sortering combineert met wereldwijde uniciteit om de nadelen van willekeurige identifiers weg te nemen. Daarnaast wordt het SKID-systeem geïntroduceerd, een gelaagde methode die efficiënte opslag koppelt aan cryptografische beveiliging en integriteitscontrole. Tenslotte benadrukken de teksten dat de juiste keuze afhankelijk is van specifieke behoeften op het gebied van schaalbaarheid, beveiliging en systeemeisen.Hoe hackers simpelweg langs je MFA wandelen
Deze podcast biedt een diepgaande analyse van de kwetsbaarheden binnen multi-factor authenticatie (MFA) en de methoden die criminelen gebruiken om deze beveiliging te omzeilen. Centraal staan technieken zoals SIM-swapping, waarbij aanvallers telefoonnummers kapen, en token-diefstal, waarmee actieve sessies worden overgenomen zonder dat een wachtwoord nodig is. Daarnaast wordt MFA-fatigue toegelicht, een tactiek waarbij gebruikers worden bestookt met push-notificaties tot zij uit frustratie toegang verlenen. Onderzoek naar telecomproviders toont aan dat hun verificatieprocedures vaak onvoldoende zijn, waardoor sociale manipulatie eenvoudig blijft. De teksten adviseren organisaties om over te stappen op phishing-resistente methoden, zoals FIDO2-beveiligingssleutels, om de risico's van moderne cyberaanvallen te minimaliseren. Tot slot wordt benadrukt dat gedragsmonitoring essentieel is voor het detecteren van misbruik van reeds uitgegeven tokens.
IRIS² en de strategische autonomie van Europese satellietconnectiviteit
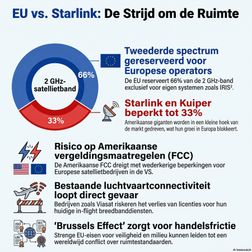
Deze podcast beschrijft een groeiend conflict over technologische soevereiniteit in de ruimte, waarbij de Europese Unie wetgeving introduceert om de dominantie van Amerikaanse bedrijven zoals SpaceX in te perken. De Europese Commissie stelt voor om tweederde van de cruciale 2 GHz-frequentieband te reserveren voor eigen exploitanten, wat de ambities van Starlink voor directe satelliet-naar-telefoonverbindingen in Europa dwarsboomt. Dit beleid ondersteunt de lancering van IRIS², een door de overheid gefinancierd satellietnetwerk dat bedoeld is als een veilig en onafhankelijk alternatief voor commerciële partijen. Tegelijkertijd bereidt de EU een allesomvattende Space Act voor, die vergelijkbaar met de privacywetgeving GDPR strenge veiligheids- en milieunormen oplegt aan buitenlandse spelers. De Verenigde Staten reageren kritisch op deze plannen en dreigen met wederkerige beperkingen voor Europese ruimtevaartbedrijven op de Amerikaanse markt. Terwijl de politieke spanningen oplopen, tonen technische simulaties aan dat hoewel Starlink momenteel superieur is in capaciteit, de Europese aanpak voordelen biedt op het gebied van veerkracht en betrouwbaarheid voor overheidsdiensten.Fossiele bewijzen voor een Ijsvrij Groenland
Wetenschappers hebben fossiele resten van planten, insecten en schimmels ontdekt in sedimentlagen diep onder het midden van de Groenlandse ijskap. Deze vondsten, waaronder sporen van wilgen en mos, bewijzen dat het hart van het eiland in het verleden volledig ijsvrij is geweest. De aanwezigheid van dit diverse ecosysteem wijst erop dat Groenland ooit bedekt was met een toendralandschap tijdens warmere periodes in het Pleistoceen. Deze ontdekking is cruciaal voor het begrijpen van de stabiliteit van de ijskap en de mogelijke gevolgen van toekomstige klimaatverandering. Het onderzoek toont aan dat het Arctische gebied veel gevoeliger is voor opwarming dan voorheen werd aangenomen.
Volkswagen en Xpeng: Een strategische revolutie in de auto-industrie
De verstrekte bronnen belichten de strategische opmars van de Chinese EV-fabrikant Xpeng, met een sterke nadruk op de verregaande samenwerking met Volkswagen. Deze alliantie fungeert als een katalysator voor groei, waarbij Xpeng essentiële technologieën zoals het softwareplatform en geavanceerde autonome rijsystemen levert voor nieuwe modellen zoals de ID. UNYX 08. De integratie van de gezamenlijk ontwikkelde CEA-architectuur moet de efficiëntie verhogen en de ontwikkelingskosten voor de Chinese markt aanzienlijk verlagen. Financieel gezien vertoont Xpeng positieve signalen door een sterke omzetgroei en het bereiken van de eerste winstcijfers, wat het vertrouwen van investeerders versterkt. Ondanks uitdagingen zoals geopolitieke spanningen en hevige concurrentie, positioneert Xpeng zich als een technologische koploper in de mondiale transitie naar elektrische mobiliteit. D e bronnen suggereren dat deze synergie met een gevestigde Europese automaker een blauwdruk vormt voor de toekomstige koers van de gehele auto-industrie.
Tesla Vision (FSD) ziet motorrijders over het hoofd
Deze podcast onderzoekt de veiligheidsrisico's en technologische uitdagingen rondom de detectie van motorrijders door zelfrijdende systemen van auto's. Een specifiek rapport van het Connected Motorcycle Consortium analyseert waarom rijhulpsystemen moeite hebben om tweewielers correct te identificeren door beperkingen in sensortechnologie. Tegelijkertijd beschrijft een nieuwsartikel een rechtszaak tegen Tesla na een fataal ongeluk waarbij de Autopilot-software een motorrijder niet tijdig opmerkte. Om de verkeersveiligheid te verbeteren, introduceert het Euro NCAP-programma nieuwe testscenario's met gestandaardiseerde doelen om de reactie van voertuigen op motorfietsen objectief te meten. De verzamelde teksten benadrukken hiermee de noodzaak voor betere conspicuity ofwel zichtbaarheid van kwetsbare weggebruikers in een tijdperk van toenemende automatisering. Tenslotte bevat de documentatie technische specificaties en protocollen die bedoeld zijn om toekomstige botsingen te voorkomen door de nauwkeurigheid van radar en camera's te verhogen.
SET-Plan Implementatieplan voor laagspanning-gelijkstroomsystemen (LVDC)
Deze podcast gaat over het implementatieplan van de SET Plan-werkgroep van de Europese Commissie, dat zich richt op de uitrol van laagspanning-gelijkstroomtechnologie (LVDC). De bron legt uit dat LVDC essentieel is voor de energietransitie, omdat moderne toepassingen zoals zonnepanelen, batterijen en elektrische voertuigen van nature op gelijkstroom werken. Door het vermijden van onnodige omzettingen naar wisselstroom (AC) biedt LVDC aanzienlijke voordelen op het gebied van energie-efficiëntie, materiaalbesparing en netstabiliteit. Praktijkvoorbeelden in de industrie en infrastructuur tonen aan dat deze systemen de netaansluitingscapaciteit met wel 85% kunnen verlagen. Ondanks deze successen benadrukt het rapport dat verdere inspanningen nodig zijn voor standaardisatie, regelgeving en technische opleidingen. De uiteindelijke doelstelling is het wegnemen van barrières om een duurzaam en circulair energiesysteem binnen Europa te realiseren.