Daily WTF!

Daily WTF!

di Don Ramón

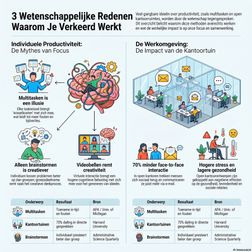
De Wetenschappelijke waarheid Over Productiviteitsfabels op de werkvloer

IA
Deze tekst van Popular Science ontkracht drie hardnekkige mythen over productiviteit op de werkvloer door middel van wetenschappelijk onderzoek. De auteur legt uit dat multitasken de efficiëntie feitelijk verlaagt, omdat het wisselen tussen taken kostbare tijd en focus vergt. Daarnaast blijkt uit studies dat kantoortuinen de onderlinge communicatie juist verminderen en leiden tot meer stress en een slechtere gezondheid. Ook wordt aangetoond dat individueel brainstormenveel effectiever is voor creatieve ideeën dan groepssessies, zeker wanneer deze online plaatsvinden. Het artikel concludeert dat moderne werkmethoden vaak ingaan tegen de manier waarop het menselijk brein het beste functioneert. De bron dient hiermee als een kritische handleiding voor iedereen die zijn eigen werkprestaties of de kantooromgeving wil verbeteren.
Stagione 1

Cold Blob en de AMOC: Het omslagpunt van de oceaanstroming

IA
De verstrekte bronnen waarschuwen voor een naderend kritiek punt in het wereldwijde klimaat, waarbij met name de mogelijke instorting van de Atlantische oceaanstroming centraal staat. Wetenschappelijke rapporten uit 2025 en 2026 suggereren dat vitale systemen, zoals de AMOC en het Amazoneregenwoud, gevaarlijk dicht bij onomkeerbare schade zijn door de opwarming van de aarde. Hoewel de data wijzen op een versnellende achteruitgang, benadrukken de teksten ook de kans op positieve kantelpunten door collectieve actie en duurzame technologische innovaties. Er wordt opgeroepen tot een wereldwijde samenwerking om via beleid en maatschappelijke verandering een catastrofale kettingreactie te voorkomen. De kernboodschap is dat onmiddellijk ingrijpen noodzakelijk is om de mensheid van een existentiële crisis naar een hoopvolle transitie te leiden.

Vibrio-bacteriën: Infecties, risico's en verspreiding in kustwateren

IA
Verschillende bronnen melden dat Spaanse stranden zijn gesloten vanwege de opkomst van de vleesetende bacterie Vibrio, die zich door klimaatverandering sneller verspreidt in de opwarmende Middellandse Zee. Deze micro-organismen gedijen uitstekend in warm, vervuild water met een laag zoutgehalte en kunnen bij mensen leiden tot ernstige maag-darmklachten, oorontstekingen of fatale infecties. Besmetting vindt doorgaans plaats via het eten van rauwe schelpdieren of wanneer open wonden in contact komen met besmet zeewater. Hoewel infecties nog relatief zeldzaam zijn, waarschuwen experts voor de risico's bij kwetsbare groepen en benadrukken zij dat de bacterie een symptoom is van een verstoord ecologisch evenwicht. Preventieve maatregelen, zoals een goede wondverzorging en het mijden van ongekookte zeevruchten, zijn essentieel om overdracht te voorkomen. Gezondheidsinstanties monitoren de situatie nauwgezet met hulpmiddelen zoals de Vibrio-kaartviewer om de veiligheid in Europese kustgebieden te waarborgen.

Sapling: Waarom Meta git door Sapling verving ?

IA
Deze podcast beschrijft Sapling, een door Meta ontwikkeld versiebeheersysteem dat is ontworpen voor extreme schaalbaarheid en gebruiksvriendelijkheid. Hoewel het compatibel is met Git, onderscheidt Sapling zich door het ontbreken van een staging-area en het gebruik van commit-stacks in plaats van traditionele lokale branches. Voor gigantische monorepo's biedt het systeem geavanceerde functies zoals een virtueel bestandssysteem en "directory branching" om prestatieproblemen te voorkomen. Daarnaast introduceren de teksten aanvullende tools zoals de Interactive Smartlog (ISL) voor visueel beheer en Graphite voor het optimaliseren van codereviews. Gebruikerservaringen en benchmarks suggereren dat Sapling aanzienlijk sneller werkt dan Git bij het verwerken van miljoenen bestanden en commits.

Virtual Power Plants: Microgrids en Virtuele energiecentrales: gids voor slimme energienetwerken

IA
Deze podcast biedt een diepgaande analyse van gedecentraliseerde energiesystemen, met een specifieke focus op de werking en voordelen van Virtual Power Plants (VPP's) en microgrids. Terwijl microgrids fysieke, lokale netwerken zijn die onafhankelijk kunnen functioneren, koppelen VPP's diverse duurzame bronnen en opslagapparaten via de cloud om als één grote centrale te opereren. De teksten belichten hoe deze technologieën de betrouwbaarheid van het stroomnetvergroten, piekbelastingen opvangen en nieuwe inkomstenstromen genereren voor zowel consumenten als bedrijven. Recente samenwerkingen tussen marktleiders zoals Tesla en Sunrun tonen aan dat deze systemen nu op grote schaal worden ingezet om aan de enorme stroomvraag van datacenters te voldoen. Daarnaast worden de noodzakelijke beleidskaders, cybersecurity en economische bedrijfsmodellen besproken die cruciaal zijn voor een succesvolle energietransitie. De collectie onderstreept hiermee dat digitale aggregatie van kleine energiebronnen essentieel is voor een modern en duurzaam elektriciteitsnet.

Claude Tag brings multiplayer AI to Slack

IA
Claude Tag: Anthropic's Shared AI Teammate in Slack Anthropic launched Claude Tag in beta on June 23, 2026, for Team and Enterprise plans. Designed to replace the older "Claude in Slack" app by August 3, 2026, Claude Tag transforms the AI from a private chatbot into a shared, always-on team member. Shared Identity and Persistent Memory The most significant upgrade is the shift to a workspace-level "Agent Identity". Instead of borrowing individual user permissions, Claude now operates under an organizational identity with admin-scoped access to specific tools per channel. It builds persistent memory, remembering channel context across days. This "multiplayer" setup allows team members to seamlessly collaborate and hand off half-finished tasks without having to re-explain the context. Core Features and Workflows Teams can interact with Claude in several ways: On-Demand: By tagging @Claude in a thread, users can delegate tasks such as summarizing long discussions, querying data from connected tools, or drafting emails. Ambient Mode: This opt-in feature allows Claude to act proactively without being tagged. It can flag urgent support tickets, announce finished deployments, or follow up on stalled conversations. Claude Code: Developers can turn Slack threads into coding sessions. Claude can investigate bug reports, write fixes in connected GitHub repositories, and open Pull Requests (PRs) directly from Slack. To prevent standard chat requests from failing with a "No repositories found" error, users must set the routing mode to "Code + Chat". For highly visual frontend UI changes, alternative tools like Builder.io are recommended. Integration Methods Organizations can connect Claude to Slack using two methods: Slack Connector: The official, easy-to-install integration for Pro, Max, Team, and Enterprise plans. MCP (Model Context Protocol): A highly flexible method available on all plans (including Free) that requires building a custom Slack Bot, ideal for complex workflows. Security and Administration Because Claude acts autonomously, Anthropic provides strict governance controls that must be configured by an organization's Primary Owner or Owner: Channel-Level Access Control: Admins determine exactly which tools, data sources, and codebases Claude can access on a per-channel basis. Data from private channels is strictly isolated and never leaked to the rest of the workspace. Comprehensive Audit Logs: Every action Claude takes is recorded, linking specific tool usages directly back to the human who initiated the request. Budget Limits: To prevent runaway token spending, admins can set hard spend limits for both the entire organization and individual channels. Automatic threshold alerts are sent at 75% and 95% usage. Data Privacy: Slack conversations are kept separate from standard Claude web history and are automatically deleted within 30 days if the integration is disconnected. Q: https://take.quiz-maker.com/poll5807560x449bCbD8-168

Loop Engineering - van prompt naar loops

IA
Deze podcast introduceert loop engineering, een methodiek waarbij AI-coderingstools verschuiven van enkelvoudige prompts naar geautomatiseerde, herhaalbare cycli. In plaats van handmatige instructies te geven, ontwerpen ontwikkelaars systemen die zelfstandig acties uitvoeren, resultaten observeren en hun aanpak bijsturen totdat een specifiek doel is bereikt. Belangrijke elementen hierbij zijn een hartslag voor planning, maker-checker-relaties voor kwaliteitscontrole en een geheugen om voortgang tussen sessies te bewaren. Naast de technologische fundamenten van tools zoals Claude Code en OpenCode, bespreken de teksten de noodzaak van menselijk toezicht en budgetbeheer. Tot slot bieden de bronnen praktische handleidingen en context over verwante begrippen zoals loop modeling in de biologie en algemene software-optimalisatie. Q: https://take.quiz-maker.com/poll5807560x449bCbD8-168

Post-Quantum Cryptografie: risico’s, strategieën en migratie-checklists

IA
Deze podcast biedt een diepgaande analyse van de overstap naar post-kwantumcryptografie (PQC) om cloud-infrastructuren te beschermen tegen toekomstige kwantumdreigingen. De teksten lichten een technisch raamwerk toe dat kwantumrisico’s evalueert over negen architecturale lagen, waarbij gebruik wordt gemaakt van gestandaardiseerde methodieken zoals NIST SP 800-30 en STRIDE. Naast theoretische dreigingen introduceren de bronnen een praktische 40-punten checklist die organisaties helpt hun gereedheid te toetsen op het gebied van cryptografische inventarisatie en beleid. Er wordt specifiek gekeken naar de strategieën van grote cloudproviders zoals AWS, Azure en GCP en het belang van cryptografische wendbaarheid. Het overkoepelende doel is om beheerders en beleidsmakers te voorzien van actieplannen voor een veilige transitie naar een kwantumbestendig digitaal ecosysteem. De bronnen benadrukken dat tijdige voorbereiding essentieel is om zogenaamde "harvest-now, decrypt-later" aanvallen te voorkomen. Q: https://take.quiz-maker.com/poll5807560x449bCbD8-168

Fuzzing binnen CI/CD-pijplines

IA
In deze podcast biedt het inzetten van fuzzing binnen een CI/CD-pijplijn (Continuous Integration/Continuous Development) de volgende belangrijke voordelen: Veilige software-evolutie: Fuzzing binnen CI/CD-pijplijnen helpt om ervoor te zorgen dat code op een veilige en betrouwbare manier kan blijven evolueren, wat cruciaal is gezien het hoge tempo waarin moderne software tegenwoordig wordt aangepast. Het ontdekken van blinde vlekken in handmatige tests: Typisch voeren CI/CD-pijplijnen tests uit die door de ontwikkelaars zelf zijn geschreven om nieuwe wijzigingen te controleren. Door de toenemende complexiteit van software missen deze handmatige tests echter vaak verborgen uitzonderingssituaties (corner cases) die tot bugs of beveiligingsrisico's kunnen leiden. Fuzzing (zoals grey-box fuzzing) is een uitstekende methode om het handmatige testproces aan te vullen en deze dieper liggende fouten te vinden. Snelle feedback per commit: Fuzzing kan zo worden ingericht dat het in korte sessies (bijvoorbeeld 10 minuten) bij elke 'commit' draait. Onderzoek toont aan dat dit een zeer goede balans biedt tussen de wens van de ontwikkelaar voor snelle feedback en de algehele effectiviteit van de fuzzing-test. Gerichte focus op recent gewijzigde code: Binnen een CI/CD-pijplijn kan directed greybox fuzzing worden gebruikt, wat betekent dat de fuzzer zich specifiek richt op het testen van de nieuw toegevoegde of aangepaste delen van de code. Dit werkt bijzonder effectief als regressietest: de fuzzer geeft prioriteit aan de nieuwste codewijzigingen om er zeker van te zijn dat deze geen onverwachte nieuwe bugs introduceren. Q: https://take.quiz-maker.com/poll5807560x449bCbD8-168

Global impact of OpenAI's Patch the Planet and Anthropic's Project Glasswing

IA
The global deployment of AI vulnerability programs like OpenAI's Patch the Planet and Anthropic's Project Glasswing is fundamentally transforming the workload, processes, and operational structures of IT organizations and open-source maintainers. The worldwide impact can be observed in several key areas: 1. An Overwhelming "Firehose" of Alerts Frontier AI models are drastically accelerating vulnerability discovery, generating a massive volume of security findings. As a result, IT teams and already-stretched software maintainers are finding themselves overwhelmed by the sheer number of bugs reported. Maintainers are forced to sift through this "firehose" of data to separate genuine vulnerabilities from plausible-sounding false positives, which threatens to bury them in unreviewed reports. 2. A Shift in the Security Bottleneck Historically, the primary challenge in cybersecurity was finding hidden vulnerabilities. Today, the bottleneck has shifted entirely to the remediation phase: verifying, triaging, and patching the discovered flaws. The need for scarce human cybersecurity expertise has not disappeared; rather, it has moved downstream to tasks like exploitability judgment, severity correction, patch safety verification, and coordinating disclosure. 3. The Urgent Need for New Governance Controls To prevent engineering teams from being paralyzed by unverified AI findings, IT leaders and CISOs must establish new governance frameworks. Experts recommend implementing a "Safety Relevance Layer". This structured framework requires every AI-generated bug report to pass through automated verification—such as dynamic proof-of-concept validation and strong false-positive filtering—before it ever reaches a human analyst. Without explicit guidance and threat modeling, AI models tend to default to rating everything as a critical severity, creating unnecessary panic. 4. Transitioning to Continuous Risk Assessment The unprecedented speed at which AI models operate is forcing enterprises to abandon traditional, periodic patching cycles. Instead, organizations must adopt a posture of continuous risk assessment and exposure reduction. Security teams can no longer rely solely on generic CVSS scores for prioritization; they must evolve to use context-aware prioritization that accounts for asset criticality, runtime exposure, and actual business impact. Software Bill of Materials (SBOM) and VEX programs must also transition from passive compliance documents into live, machine-readable data feeds to handle this new pace. 5. Built-in Mitigation by the Programs Recognizing the immense burden these AI tools place on the IT industry, initiatives like Patch the Planet are specifically designed to help ease the load. Instead of just dumping raw bug reports onto maintainers, the program pairs AI discovery with expert human review. Security engineers (such as those from Trail of Bits) filter out false positives and duplicates, reproduce the evidence, and ultimately deliver fully tested, ready-to-merge patches. The goal is to improve global shared infrastructure without overwhelming the people responsible for maintaining it. Q: https://take.quiz-maker.com/poll5807560x449bCbD8-168
23 di 35