
macOS: zet screen-sharing maar uit als je op reis gaat, tenzij je vorige week deze patch al gedaan hebt
Notas del episodio
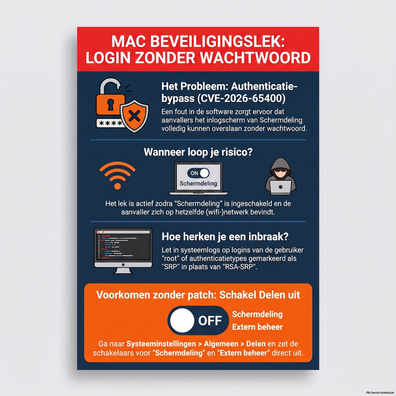
Apple heeft op 6 augustus 2026 een zeldzame noodpatch uitgebracht voor macOS Tahoe (26.6.1), Sequoia en Sonoma vanwege een kritiek beveiligingslek (CVE-2026-45400) in schermdeling. Het lek geeft kwaadwillenden zonder wachtwoord of encryptie volledige root-toegang tot een Mac.
Oorzaak en technische werking
Het probleem zit in het Secure Remote Password-protocol (SRP) en het state management van schermdeling. Bij de authenticatie controleert een validator de lengte van inkomende dataframes. Door een ontwerpfout raakt de validator in de war en geeft een successtatus terug voordat een wachtwoord of cryptografische handdruk is uitgewisseld.
Omdat het systeem 'open' faalt, valt de encryptie weg en krijgt de aanvaller root-rechten via het achtergrondproces SSFileCopySender (dat beschikt over full disk access). Dit omzeilt de TCC-beveiliging (pop-ups) van macOS volledig, waardoor een aanvaller geruisloos bestanden kan inzien, aanpassen of ransomware kan installeren. De fout ontstond door het gelijktijdig ondersteunen van moderne Apple-authenticatie en het verouderde VNC-protocol.
Risico en aanvalsvectoren
Voor misbruik is netwerktoegang vereist, maar het risico is groot:
- Lateral movement: Een gehackt IoT-apparaat (zoals een slimme lamp) op hetzelfde netwerk dient als springplank naar de Mac.
- Cloud-servers: Censys-scans toonden dat tienduizenden bare-metal Mac-servers in datacenters direct aan het internet hangen met actieve schermdeling, wat CI/CD-pipelines van bedrijven bedreigt.
Sporen van misbruik herkennen
Via het Endpoint Security Framework (ES) en eslog kan in de logboeken naar misbruik worden gezocht:
- Event: ES_EVENT_TYPE_NOTIFY_SCREENSHARING_ATTACHED.
- Afwijkende velden: Session Username staat op root (normaal uitgeschakeld) en Authentication Type op SRP in plaats van RSA-SRP.
- Procesparameters: SSFileCopySender die wordt aangeroepen met de parameters 0 80 (mappen van de root-directory).
Maatregelen
Omdat het een pre-authentication bug is, helpen langere wachtwoorden of instellingen aanpassen niet.
- Update: Installeer direct de nieuwste macOS-patch.
- Workaround: Schakel via Systeeminstellingen > Algemeen > Delen zowel Schermdeling als Extern beheer(Remote Management, poort 3283) uit.