
Wachtwoordlek in Microsoft Edge via Geheugendumps
Note sull'episodio
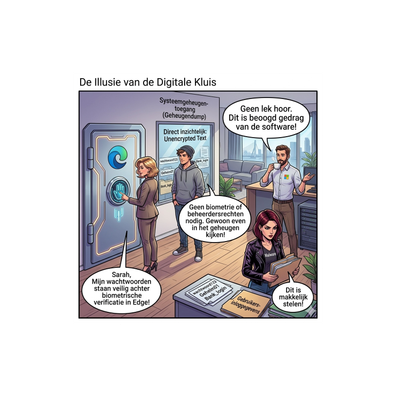
Deze podcast beschrijft een ernstige kwetsbaarheid in de Microsoft Edge-browser waarbij opgeslagen wachtwoorden in onversleutelde tekst in het systeemgeheugen worden bewaard.
Door simpelweg een geheugendump van het browserproces te maken, kunnen gebruikers of kwaadaardige software alle inloggegevens inzien zonder extra beveiligingscontroles. Hoewel Microsoft voor het handmatig bekijken van wachtwoorden in de browserinstellingen biometrische verificatie vereist, blijven de gegevens via deze achterdeur volledig onbeschermd.
De auteur benadrukt dat deze methode geen speciale beheerdersrechten vereist, waardoor malware eenvoudig gevoelige informatie kan stelen. Ondanks de veiligheidsrisico's classificeert Microsoft dit lek opmerkelijk genoeg als ...