
Waarom OpenSSH 10.6 alles breekt (om je netwerk te redden van de kwantumdreiging)
IA
Daily WTF! por Don Ramón
T1 · E336
7 oct 2026
24:45
Notas del episodio
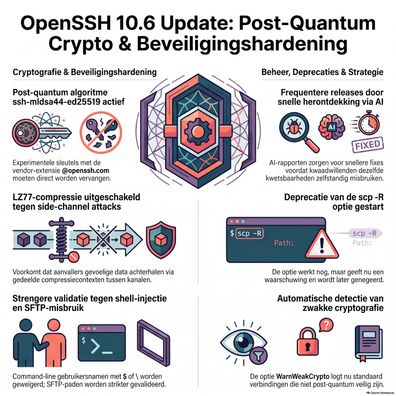
- De OpenSSH 10.6-update van 7 oktober 2026 breekt met de traditionele releasecyclus omdat AI-modellen razendsnel complexe 'zero-days' in de code ontdekken. Het ontwikkelteam stapt over op frequentere patches om 'zero-day collisions' voor te zijn, waarbij onafhankelijke partijen binnen 48 uur dezelfde bugs vinden.
- Om een 'chosen-plaintext' zijkanaalaanval tegen te gaan, wordt het LZ77-compressiealgoritme op protocolniveau volledig uitgeschakeld. Systeembeheerders moeten datacompressie voortaan op applicatieniveau (layer 7) toepassen om te voorkomen dat compressiecontexten netwerkgeheimen lekken.
- Leestekens zoals het dollarteken en de backslash zijn niet langer toegestaan in gebruikersnamen op de command line. Deze strikte beperking blokkeert de mogelijkheid voor aanvallers om shell-injecties uit te voeren via lokale proxy-commando's zoals ProxyJump of de -J vlag.
- Verouderde platformen zoals SCO OpenServer 5 en QNX 6 worden niet langer ondersteund omdat deze geen moderne sandboxing of privilege-scheiding aankunnen. Daarnaast zijn gevaarlijke functionaliteiten zoals recursief kopiëren (scp -R) en bewust zwakke cryptografie (zoals DSA en RC4) agressief verwijderd.
- Ter voorbereiding op kwantumcomputers en de afluisterstrategie van "bewaar nu, ontsleutel later", introduceert de update de hybride sleutel SSH-MLDSA44-ED25519. Deze combineert het vertrouwde ED25519-algoritme met multidimensionale ML-DSA-44-roostercryptografie (lattices) voor een onbreekbare dubbele beveiliging.
- De nieuwe waarschuwingsfunctie WarnWeCrypto kan worden gebruikt om binnenkomende verbindingen met niet-kwantumveilige sleutels via syslog of journalctl te loggen. Eerdere experimentele post-kwantumsleutels moeten worden verwijderd ten gunste van de nieuwe finale FIPS 204-standaard.
- De menselijke factor blijft een uitdaging, geïllustreerd door een bug waarbij certificaten onjuist verliepen omdat ssh-keygen de zomertijd in de Antarctica/Troll-tijdzone niet goed verwerkte. Tegelijkertijd is de snelle responstijd en flexibiliteit van de open-source gemeenschap momenteel het sterkste verdedigingswapen tegen de oprukkende AI-dreiging in netwerkprotocollen.
Palabras clave
openssh