
De evolutie van cloud-isolatie (van runc tot confidential containers)
IA
Daily WTF! por Don Ramón
T1 · E326
2 oct 2026
23:52
Notas del episodio
Deze podcast behandelt de kwetsbaarheden van traditionele containerisolatie en de overstap naar hardwarematige beveiliging in de cloud.
- Kwetsbaarheid van Standaard Containers (RunC):
- Standaard containers gebruiken een softwarematige runtime (runc). Ze delen de Linux-kernel van de host via namespaces en cgroups.
- Ondanks seccomp-filters blijven er ~250 system calls openstaan naar de gedeelde kernel.
- Lekken zoals CVE-2019-5736 (runc-binary overschrijven) en CVE-2022-0185 (kernel-heap overflow) tonen aan dat één uitbraak de hele fysieke host kan overnemen.
- Softwarematige Tussenoplossing (gVisor):
- Google’s gVisor gebruikt een user-space kernel (Sentry). Het vangt system calls op, maar dit leidt door context switches tot prestatieverliezen (applicaties tot 2-10x trager).
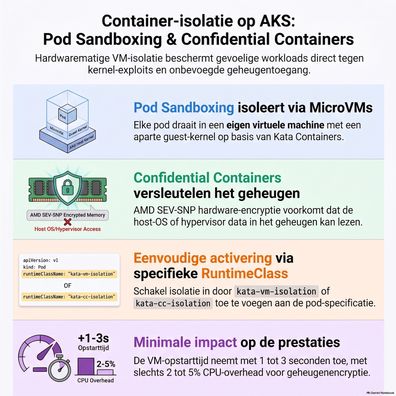
- Hardwarematige Isolatie (Kata Containers & AKS Pod Sandboxing):
- Kata Containers plaatst elke container in een gestripte MicroVM (met lichte hypervisors). Dit biedt harde VM-isolatie met minimale vertraging (starttijd 100–200 ms).
- Microsoft ondersteunt dit in Azure Kubernetes Service (AKS) via Pod Sandboxing (runtimeClassName: kata-mva-isolation).
- Communicatie & Logging: De containerd-shim-v2 communiceert via een virtuele socket (vsock) met de kata-agent in de MicroVM, waardoor logs naadloos naar de host gestreamd worden.
- Harde Geheugenlimieten: Omdat de hypervisor bij het opstarten harde geheugengaranties eist, leidt het ontbreken van een strikte memory limit tot crashes.
- Confidential Containers (AMD SEV-SNP):
- Wanneer ook de cloudbeheerder niet vertrouwd kan worden, bieden Confidential Containers uitkomst (kata-cc-isolation).
- Binnen AMD EPYC-processoren versleutelt een geïsoleerde AMD Secure Processor het werkgeheugen (RAM) on-the-fly met unieke sleutels. Een beheerder of RAM-dump ziet enkel versleutelde ruis.
- Hardware Attestation: Bij het opstarten genereert de processor een cryptografisch bewijs (quote) van de MicroVM-configuratie. De Secure Key Release (SKR) sidecar stuurt dit naar Azure Key Vault; pas na validatie worden geheime sleutels vrijgegeven.
- Beperking: Deze omgevingen zijn strikt immutable; opdrachten zoals kubectl exec en host-scanners (zoals Microsoft Defender) worden geblokkeerd.
- Conclusie: Een eigen lokaal datacenter (on-premise) is niet per definitie veiliger. Zonder geheugenversleuteling blijft een fysieke server kwetsbaar voor insider attacks, terwijl Confidential Containers op chipniveau de hoogste privacy en beveiliging garanderen.
Palabras clave
kata containers