
Microsoft Entra & Overstap naar passkeys: definitieve einde van SMS-MFA
Notas del episodio
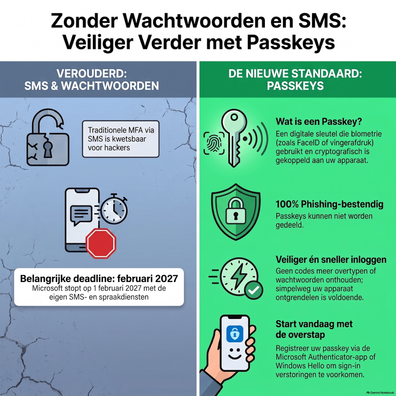
Microsoft stopt op 1 februari 2027 definitief met de ondersteuning van SMS- en spraakverificatie binnen Microsoft Entra. Deze overstap naar wachtwoordloze authenticatie via passkeys moet organisaties beschermen tegen geavanceerde cyberdreigingen.
De Dreiging van SMS en de Werking van Passkeys
Klassieke multi-factor authenticatie (zoals 6-cijferige SMS-codes) schiet tekort tegen Adversary-in-the-Middle (AiTM)-phishingaanvallen. Bij AiTM bouwen hackers een onzichtbare proxy tussen de gebruiker en de echte server. Ze onderscheppen de inloggegevens en SMS-code live en stelen het toegewezen sessietoken (token theft).
Passkeys (gebaseerd op WebAuthn) elimineren dit risico via Origin Binding:
- Cryptografisch sleutelpaar: Het apparaat genereert lokaal een publieke en een private sleutel. De private sleutel verlaat het apparaat nooit.
- Geen gedeelde geheimen: In plaats van codes over het netwerk te sturen, lost het apparaat lokaal een cryptografische puzzel van de server op.
- Domeinverificatie: De browser controleert onder de motorkap het exacte webadres. Bij een valse URL of nep-domein weigert het systeem de private sleutel te gebruiken.
Twee Typen Passkeys & Hardware Attestatie
Om een balans te vinden tussen veiligheid en gebruiksgemak worden twee varianten onderscheiden:
- Gesynchroniseerde Passkeys (NIST AAL2): Geschikt voor de meeste werknemers. Sleutels worden versleuteld gesynchroniseerd via bijvoorbeeld iCloud Keychain of Google Password Manager voor gebruik op meerdere apparaten.
- Apparaatgebonden Passkeys (NIST AAL3): Verplicht voor IT-beheerders met verregaande rechten. Sleutels zitten verankerd in een fysieke hardwarechip (zoals een YubiKey of Windows Hello) en kunnen niet geëxporteerd worden.
Via Hardware Attestatie stuurt een fysieke sleutel bij registratie een onvervalsbare digitale verklaring mee. Hiermee kan Microsoft Entra afdwingen dat specifieke rollen uitsluitend goedgekeurde hardware gebruiken.
Onboarding en Herstel (Bootstrapping Paradox)
Het instellen van een eerste passkey of het herstellen van toegang na een verloren toestel veroorzaakt een kip-en-ei-probleem: inloggen vereist een passkey, maar die is er (nog) niet. Microsoft gebruikt hiervoor de Temporary Access Pass (TAP): een eenmalige, tijdgebonden en extreem sterke toegangscode.
Drie herstelstrategieën binnen organisaties:
- Self-Service Account Recovery (SSAR): De gebruiker scant de NFC-chip van een overheidspaspoort en maakt een selfie. AI-gezichtsherkenning (Azure AI Vision / Face Check) verifieert de identiteit en geeft een TAP uit.
- Gedelegeerd Herstel (My Staff): Een leidinggevende verifieert de medewerker fysiek op kantoor en genereert direct een TAP via een beveiligd beheerdersportaal.
- Zelfbedieningskiosk / Tweede Toestel: Inloggen via een bestaand vertrouwd apparaat (zoals een laptop met Windows Hello) om via het intranet een nieuwe passkey of QR-code voor een nieuw toestel aan te maken.
Uitroltijdlijn
- 1 september 2026: Microsoft start de automatische uitrol. Gebruikers die nog op SMS/voice vertrouwen, worden via dwingende herinneringen (nudges) geleid naar het instellen van een passkey.
- 1 februari 2027: Volledige stopzetting van SMS- en spraakverificatie door Microsoft.
De grootste uitdaging bij deze transitie is niet de cryptografische technologie, maar de menselijke factor: het veranderen van ingesleten gewoonten op de werkvloer.